
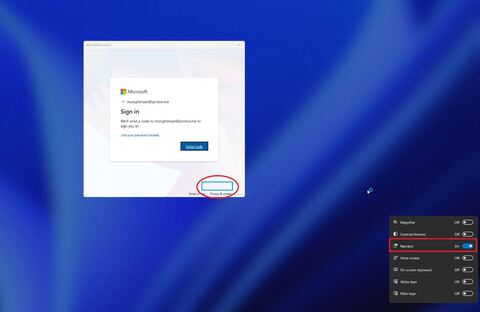
Недавно обнаруженная уязвимость нулевого дня, получившая название FastUnlock, позволяет человеку, имеющему физический доступ к заблокированному компьютеру с Windows, запускать программы без входа в систему. При этом пользователь получает доступ только к учётной записи с ограниченными правами — административные полномочия в системе ему недоступны.
Метод был опубликован исследователем, известным под псевдонимами MSNightmare и Nightmare Eclipse. Специалисты компании ThreatLocker, занимающейся безопасностью конечных точек, протестировали его в тот же день и подтвердили работоспособность.
На данный момент Microsoft ещё не выпустила исправление; также нет никаких свидетельств того, что этот метод уже использовался в реальных кибератаках.
Данный способ работает не на всех компьютерах. Для его реализации необходим физический доступ к устройству, наличие учётной записи Microsoft, доступной через параметры восстановления на экране блокировки, а также использование встроенной в Windows программы чтения с экрана — «Экранный диктор» (Narrator) — для навигации по заблокированному интерфейсу.
В ходе тестирования эксперты ThreatLocker смогли запустить программу с экрана блокировки, используя учётную запись с ограниченными правами.
Публикация исследователя на GitHub содержит лишь краткое описание и видеоролик, поэтому наиболее подробная информация о сути уязвимости исходит из результатов независимого тестирования, проведённого специалистами ThreatLocker.
Многие компьютеры под управлением Windows используют шифрование диска с помощью технологии BitLocker. Однако в стандартных конфигурациях это не защищает от данной уязвимости. Специальный чип — доверенный платформенный модуль (TPM) — автоматически разблокирует диск при запуске компьютера. Таким образом, к моменту появления экрана блокировки файлы уже доступны для чтения, что и позволяет воспользоваться уязвимостью. В документации Microsoft к технологии TPM описывается этот режим, при котором диск разблокируется «без необходимости ввода PIN‑кода».
Важно отметить, что FastUnlock не взламывает шифрование и не восстанавливает ключ доступа. Уязвимость срабатывает на компьютере, который уже разблокировал свой диск в штатном режиме. Хотя это менее серьёзная проблема, чем полноценный взлом зашифрованного диска, она всё же представляет реальную угрозу, если устройство находится в руках постороннего человека.
Риску подвержены компьютеры, для которых выполняются вышеуказанные условия: наличие физического доступа и доступной учётной записи Microsoft. Официального списка уязвимых версий Windows пока нет, поэтому до появления такой информации стоит считать потенциально уязвимым любой компьютер, соответствующий этим критериям.
Поскольку исправление пока отсутствует, эффективные меры сводятся к физическому контролю и защите процесса загрузки. Пользователям следует не допускать попадания устройств, которые могут быть легко утеряны или украдены, в чужие руки, и хранить в надёжном месте ноутбуки, компьютеры общего пользования и рабочие станции в зонах обслуживания клиентов.
Для критически важных устройств стоит настроить использование PIN‑кода при загрузке, чтобы диск не разблокировался автоматически.
Также рекомендуется выключать устройства или переводить их в режим гибернации, если они остаются без присмотра. PIN‑код при загрузке защищает только то устройство, которое ещё не было запущено; он не поможет, если система уже загружена и находится на экране блокировки.
Наконец, не рекомендуется полагаться исключительно на экран блокировки.
В рекомендациях Microsoft по противодействию угрозам советуют использовать PIN‑код при загрузке, а также выключать устройства или переводить их в режим гибернации, если существует риск того, что злоумышленник может получить к ним физический доступ.
Ранее инженер‑исследователь по ИБ и бывший сотрудник подразделения Microsoft V&M по имени Абдельхамид Насери (aka Nightmare Eclipse или MSNightmare) опубликовал в открытом доступе новую уязвимость нулевого дня под названием SignDrop. Она была обнаружена в драйвере Common Log File System (CLFS) Windows.
Источник: habr.com