
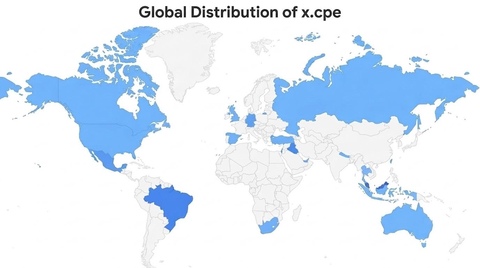
Коалиция компаний в сфере информационной безопасности совместно с Национальным полицейским агентством Японии пресекла деятельность бэкдора XCPE, используемого для создания масштабной ботнет‑сети, которая охватывала свыше 1,3 млн ТВ‑приставок и других устройств на Android в более чем 200 странах, пишет Register. В операции участвовали Google, Lumen, Human Security, Plume, Synthient и TrendAI.
Google Threat Intelligence Group указывает, что с высокой степенью вероятности бэкдор и ботнет были преднамеренно разработаны, развёрнуты и эксплуатировались компанией Videostrong Technology для получения финансовой выгоды.
Речь идёт о производителе оборудования из китайского Шэньчжэня. Videostrong Technology выпускает Android‑устройства, включая ТВ‑приставки и проекторы. Google считает, что компания преднамеренно внедрила бэкдор XCPE в прошивку устройств и продавала доступ к нему преступным партнёрам. Это позволило последним устанавливать дополнительные модули вредоносного программного обеспечения на устройства, поставляемые ничего не подозревающим клиентам.
Когда покупатели подключали эти устройства к своим домашним сетям, предустановленный бэкдор позволял операторам создавать прокси‑сети и скрывать вредоносный трафик, используя интернет‑соединение клиентов без их ведома.
В TrendAI указали, что предустановленный в прошивке агент управления выдавал себя за стандартный клиент удалённого администрирования. Он загружал обновления со страницы GitHub и подключался к серверу Message Queuing Telemetry Transport, который предоставлял оператору полный удалённый контроль над каждым устройством. Это позволяло устанавливать и удалять приложения, изменять настройки и отправлять обновления на заражённое оборудование.
С 3 июня по 1 октября 2026 года TrendAI зафиксировала более 3,8 млн уникальных домашних и мобильных IP‑адресов, связанных с этой операцией.
Кроме того, коалиция нарушила работу C2-доменов, используемых для управления модулями аффилированных участников. Поскольку каждый из этих участников располагает собственными каналами распространения своих модулей помимо XCPE, Google Threat Intelligence Group полагает, что отключение их C2-доменов лишит операторов доступа минимум к ещё 10 млн скомпрометированных устройств.
Google сообщила, что разорвала отношения с Videostrong Technology и запретила производителю выпускать устройства со своими предустановленными приложениями.
Эта операция по распространению относится к той же экосистеме, что и Badbox 2.0 — ещё один известный ботнет, заразивший более 10 млн ТВ‑приставок и других устройств, прежде чем Human, Google и TrendAI пресекли деятельность его в марте прошлого года. Летом 2025 года Google подала в суд против операторов Badbox 2.0.
Источник: habr.com