
Японская группа компаний GMO призвала своих клиентов отключить системы от интернета и выключить компьютеры. Это произошло после того, как злоумышленники, совершившие взлом сервиса Onamae Desktop Cloud, пригрозили провести атаку с использованием программы‑вымогателя.
Позднее компания подтвердила, что данные, принадлежащие как самой организации, так и её клиентам, были опубликованы в открытом доступе.
Инцидент связан с кибератакой на Onamae Desktop Cloud — популярный в Японии сервис виртуальных частных серверов (VPS), которым управляет GMO Internet. Она входит в состав GMO Internet Group — одного из крупнейших японских регистраторов доменных имён.
На прошлой неделе компания сообщила, что 20 октября было зафиксировано вторжение, в ходе которого на серверы до 26 739 клиентов могло быть установлено вредоносное программное обеспечение.
Чтобы минимизировать риски, компания остановила работу серверов и ограничила предоставление услуг, после чего начала расследование. В GMO заверили, что платёжные данные клиентов не пострадали, однако предупредили, что учётные данные для платформ MetaTrader 4 и MetaTrader 5 (MT4/MT5), а также информация о торговых счетах могли быть скомпрометированы. Клиентам настоятельно рекомендовали сменить пароли и завершить все активные сеансы.
В последующих сообщениях компания подтвердила факт кражи данных. Злоумышленники потребовали выкуп в размере $50 млн, однако в GMO заявили, что платить не будут. Вместо этого компания пообещала выплатить каждому клиенту компенсацию в размере $30 за доставленные неудобства.
26 октября в GMO предупредили, что злоумышленники планируют опубликовать данные клиентов в сети, а также активировать вредоносное ПО, которое было внедрено на серверы пользователей ранее в ходе атаки.
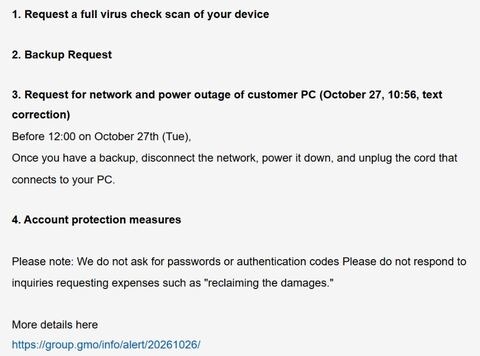
На следующий день компания попросила клиентов отключить компьютеры от интернета, выключить их и отсоединить все кабели, включая кабель питания, до полудня. В это время специалисты компании совместно с экспертами Trend Micro работали над устранением последствий кибератаки.
«Создав резервную копию данных, отключите устройство от сети, выключите его и отсоедините кабель питания», — рекомендовали в GMO. Компания также сообщила, что проводит сканирование систем клиентов для выявления остаточных следов вредоносного ПО, и предложила предоставить аналогичные компьютеры тем пользователям, которые пострадали в результате атаки программы‑вымогателя. В опубликованном отчёте GMO подтвердила, что злоумышленники обнародовали данные самой компании и её клиентов. В настоящее время проводится проверка подлинности этой информации.
GMO заявила, что рассмотрит возможность предоставления дополнительной финансовой компенсации клиентам, чьи данные оказались скомпрометированы. По всей видимости, злоумышленники не перешли к реализации своих угроз: на компьютерах клиентов не было активировано вредоносное ПО.
Компания призвала граждан и представителей СМИ не распространять попавшие в открытый доступ сведения, предупредив, что в отношении тех, кто это сделает, будут приняты правовые меры.
Летом сообщалось, что группа программ‑вымогателей активно использует незакрытую уязвимость в средствах безопасности, применяемых в федеральном правительстве США. Компания Check Point Software, специализирующаяся на кибербезопасности, сообщила, что ошибка затрагивает несколько её инструментов удалённого доступа, межсетевых экранов и VPN, которые защищают корпоративные сети от несанкционированного доступа. Компания подтвердила, что уязвимость использовалась группой программ‑вымогателей Qilin для взлома «нескольких десятков целевых организаций по всему миру».
Источник: habr.com