
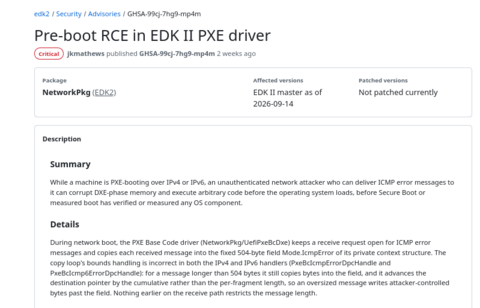
Раскрыты детали и устранена критическая уязвимость (CVE-2026-97631) в открытой эталонной реализации UEFI TianoCore EDK II (EFI Development Kit II), применяемой в большинстве серверных материнских плат.
Согласно пояснению исследователей по ИБ, уязвимость CVE-2026-97631 присутствует в драйвере PXE и может быть использована злоумышленниками через отправку специально оформленных ICMP‑пакетов во время сетевой загрузки в сетях IPv4 или IPv6.
Причём при попытке атаки с помощью этой уязвимости не требуется аутентификации, что позволяет третьему лицу выполнить произвольный код с привилегиями UEFI‑прошивки на этапе до передачи управления операционной системе. Эти действия могут быть выполнены, например, для обхода механизма верифицированной загрузки UEFI Secure Boot и подстановки вредоносных компонентов на этапе загрузки.
По информации OpenNET, проблема вызвана переполнением буфера в обработчике ICMP‑сообщений в драйвере UefiPxeBcDxe, который используется для PXE‑загрузки и принимает ICMP‑пакеты во время загрузки по сети для фиксации сетевых ошибок. Переполнение возникает из‑за помещения получаемых сообщений об ошибках в фиксированный буфер, размером 504 байта, без проверки фактического размера полученных данных. В случае отправки более 504 байтов в ICMP‑пакете, не вмещающийся хвост записывается за пределы буфера и накладывается на идущие следом структуры.
Атака с использованием CVE-2026-97631 может быть проведена из глобальной сети. Злоумышленнику достаточно знать IP‑адрес жертвы и знать момент PXE‑загрузки сервера. Выяснив, какая именно прошивка используется на сервере жертвы, атакующий может подготовить эксплойт с учётом размещения структур в памяти конкретной сборки прошивки и эксплуатировать уязвимость для выполнения кода на уровне DXE (Driver Execution Environment), выполняемом в нулевом кольце защиты.
Проект EDK II открыт в 2004 году компанией Intel и используется всеми крупными производителями прошивок для серверных систем, датацентров и облачных провайдеров. Среди прочего, он применяется в прошивках AMI, Insyde и Phoenix. Уязвимости CVE-2026-97631 также присутствует в прошивках на базе платформы Mu от компании Microsoft, которая представляет собой форк EDK II.
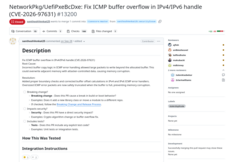
Уязвимость CVE-2026-97631 выявлена представителями компаний Anthropic и Google, и была запланирована для скоординированного публичного раскрытия в январе 2027 года. Но обнародовать информацию пришлось раньше, так как инженер из компании AMI случайно нарушил эмбарго и опубликовал публичный pull‑запрос с исправлением, на основе которого можно было понять суть уязвимости.
Источник: habr.com