
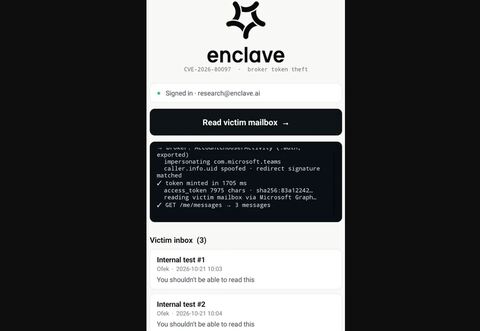
Исследователи из компании Enclave обнаружили в приложении Microsoft Authenticator на Android уязвимость, которая позволяла любому сервису на устройстве незаметно получить доступ к рабочей учётной записи. Для этого вредоносному приложению не требовались никакие специальные разрешения, а от пользователя не нужны были действия.
Проблема в том, что Microsoft Authenticator на Android также выполняет роль «посредника» (брокера). Когда Teams, Outlook или другое сервисы Microsoft запрашивает вход в систему, оно обращается к Authenticator, а тот в ответ выдаёт токен — цифровой ключ, подтверждающий, что пользователь авторизован.
Офек Левин, исследователь в рамках стипендиальной программы Enclave, выяснил, что эта проверка была недостаточно строгой. Один из компонентов Authenticator был доступен для вызова любым приложением, установленным на устройстве. Когда стороннее приложение запрашивало токен, Authenticator не проверял, кто именно делает запрос, а просто доверял информации, которую приложение предоставляло о себе.
Таким образом, вредоносная программа могла «представиться» приложением Teams и получить токены, предназначенные для него. Authenticator действительно проводил проверку, но её было легко обойти: система сверяла данные запроса с характеристиками настоящего приложения Teams, установленного на устройстве, — а эти данные доступны для чтения любому приложению. Authenticator «знал», какое именно приложение обращается к нему, но не использовал эту информацию для принятия решения о том, стоит ли доверять запросу.
Используя рабочую учётную запись, привязанную к Authenticator, тестовое приложение исследователей смогло получить токены, позволяющие:
-
читать и отправлять электронные письма из почтового ящика жертвы;
-
просматривать и изменять файлы, записи в календаре и содержимое сайтов SharePoint;
-
отправлять сообщения в Teams от имени пользователя;
-
выдавая себя за сам Authenticator, изменять способы входа в учётную запись — в том числе создавать или удалять ключи доступа (passkeys).
Злоумышленник, добавивший в учётную запись собственный ключ доступа, сможет продолжать получать к ней доступ даже после того, как пользователь удалит вредоносное приложение. Для осуществления атаки на устройстве должно было присутствовать вредоносное приложение — то есть злоумышленникам нужно было каким‑то образом убедить пользователя установить его. Однако после установки кража данных происходила незаметно: никаких запросов, предупреждений или иных признаков подозрительной активности.
Enclave сообщила об этой уязвимости в Microsoft в рамках программы ответственного раскрытия информации. В компании подтвердили наличие проблемы и выпустили исправление. Оно зарегистрировано под идентификатором CVE-2026-80097 и опубликовано 8 сентября. Уязвимости был присвоен рейтинг 8.6 по шкале CVSS. Проблема затрагивает все версии приложения Microsoft Authenticator для Android, выпущенные до версии 6.2606.4246.
Пользователям требуется обновить Microsoft Authenticator через магазин Google Play до 6.2606.4246 или более поздней версии. Тем, кто занимается администрированием корпоративных устройств, стоит убедиться, что система управления мобильными устройствами (MDM) требует использования как минимум этой версии приложения.
Ранее Microsoft предупредила, что версия приложения Microsoft Authenticator для Android больше не будет сохранять резервные копии ключей двухэтапной проверки в учётной записи Microsoft. С января 2027 года для создания резервных копий Microsoft Authenticator нужно будет использовать сервис Google One.
Источник: habr.com