
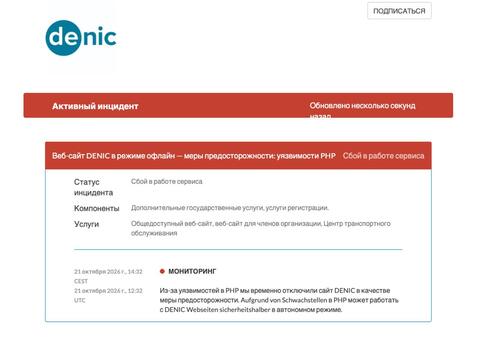
21 октября 2026 года в связи с критическими уязвимостями в PHP часть сайтов в сети оказались отключены администраторами ради безопасности и для применения фиксов в ручном режиме.
Уязвимости PHP2Shell — CVE-2026-109618 и CVE-2026-109619 потенциально могут привести к несанкционированному RCE, а подробности уже просочились в сеть, опередив запланированное скоординированное раскрытие информации и выпуск официальных исправлений.
По данным CERT-EU, исходя из их оценки CVSS, обе уязвимости могут быть использованы без аутентификации.
PHP предупредила, что исправления критических проблем, обе с оценкой CVSS 9.2, запланированы на вечер среды 21 октября 2026 года. Проблема затрагивает все версии PHP, начиная с PHP 5. Уязвимы все PHP-установки, обслуживающие веб-запросы: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP и LiteSpeed. Команда PHP считает риск максимальным для mod_php.bleepingcomputer.
По данным Sansec, массовая эксплуатация, скорее всего, начнётся в течение 15 минут !!! после выхода патчей.
Для внедрения матчей многие сайты в сети отключили доступ, включая Internet Archive, BookMyName (регистрация и управление доменами через Scaleway) и даже реестр доменов .de.
Уязвимости CVE-2026-109618 и CVE-2026-109619 связаны с разными проблемами при работе с памятью. Первая связана с нехваткой памяти: при очистке запроса программа может обратиться к некорректным данным, что способно привести к удалённому выполнению кода. При обработке последующих запросов программа может обратиться к устаревшим данным до полной инициализации состояния, что тоже грозит удалённым выполнением кода.
Команда безопасности PHP выпустила корректирующие выпуски PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также патчи для уже не поддерживаемых веток PHP 7.4, PHP 8.0 и PHP 8.1, в которых исправлены критические уязвимости.
В PHP призвала администраторов установить обновления. Заявлено, что полное блокирование уязвимостей возможно только через установку обновления.
CVE-2026-109618 — удалённое выполнение кода, вызванное тем, что при исчерпании доступной процессу свободной памяти обработчик нехватки памяти через выполнение функции longjmp может прервать PHP-интерпретатор в состоянии, когда инициализирована лишь часть внутренних структур, связанных с обработкой запроса. В последующем функция завершения обработки запроса обращается к этим структурам как к уже инициализированным, хотя память для них не выделена.
Основным вектором атаки является манипуляция с multipart-запросами для создание условий для исчерпания доступной процессу памяти. Для обхода лимита post_max_size может не указываться заголовок Content-Length и передаваться огромное число HTTP-заголовков. Возможно проведение и точечных атак на конкретные операции в php-приложениях, чрезмерно расходующих память. Наличие эксплоита подтверждено для mod_php, так как он вызывает функцию shutdown() даже при сбое (PHP-FPM при сбое завершат дочерний процесс, что затрудняет проведение атаки, но теоретически её не исключает.
CVE-2026-109619 — удалённое выполнение кода, вызванное обращением к памяти после её освобождения из-за некорректной очистки глобального состояния, привязанного к конкретному запросу. В случае прерывания запроса из-за фатальной ошибки, таймаута или нехватки памяти глобальное состояние может оказаться не сброшено и указатели останутся активны, несмотря на освобождение памяти, на которую они ссылаются. При обработке следующего запроса в том же процессе может произойти обращение по оставшемуся указателю к старому глобальному состоянию.
Для эксплуатации этой уязвимости может использоваться создание условий исчерпания доступной памяти при обработке multipart-запроса в коде для индикации прогресса загрузки (session.upload_progress). При этом в качестве основного и подтверждённого вектора атаки упоминается обработчик fatal_error_backtraces в PHP 8.5, который не сбрасывает состояние трассировки при завершении. В первом случае атака возможна на mod_php и PHP-FPM, а во втором только на mod_php. Также упоминается неподтверждённая возможность проведения атаки в конфигурациях, в настройках которых имеются директивы, приводящие к выводу предупреждений на ранней стадии обработки запроса (например, предупреждения об использовании устаревших параметров).
Источник: habr.com