Привет, Хабр! Тут знаменательная дата подкралась, в сентябре 2014 года — ровно 12 лет назад — была опубликована уязвимость Shellshock (CVE-2014-6271), которая затронула практически каждый Linux-сервер в мире. Этот баг позволял внедрять и выполнять произвольные команды операционной системы через специально сформированный HTTP-заголовок. В CGI-средах заголовки передаются в Bash как переменные окружения, поэтому даже обычный User-Agent мог стать триггером для удалённого выполнения кода.
Под ударом оказались веб-серверы, DHCP-клиенты, SSH-сценарии и встроенные устройства. Патчи вышли быстро — уже в том же сентябре вендоры начали публиковать исправления. Но «хвост» проблемы остался на годы.
Через два года IBM фиксировала продолжающийся рост сканирований: в сентябре 2016-го за один месяц было зафиксировано более 20 000 попыток эксплуатации Shellshock. А в марте 2017 года компания сообщала, что атака остаётся дешёвой и массовой, при этом около 10% серверов всё ещё не имели патчей.
Это объяснимо: баг просуществовал в коде больше 20 лет незамеченным и успел разойтись по тысячам систем. Накопился огромный «хвост» из забытых устройств, старых скриптов и встроенных систем, которые невозможно обновить. Поэтому сканирование и эксплуатация не прекращались годами.
Сканеры и эксплойты встречаются до сих пор: CVE-2014-6271 включена в каталог CISA Known Exploited Vulnerabilities (дата добавления — 28 января 2022 года). Это означает, что эксплуатация уязвимости в реальных условиях официально признана наблюдавшейся.
Уязвимости могут обнаружиться в любой момент. А что, если бы кто-то находил их раньше, чем это сделают хакеры?
Конечно, об этом давно подумали все сервисы безопасности. И мы в OXYGEN тоже.
По данным исследований наших коллег, в прошлом году почти половина успешных взломов российских компаний была связана с эксплуатацией уязвимостей в веб-приложениях, доступных из интернета. Поддомены, тестовые стенды, открытые порты — всё это может стать лазейкой в вашу структуру для киберпреступников.
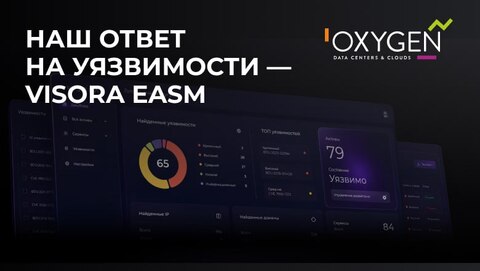
Представляем VISORA EASM — новое решение для контроля внешнего периметра
Это наша собственная разработка. VISORA непрерывно сканирует внешний периметр и показывает карту ваших активов и рисков.
Как это выглядит:
Для старта вы указываете один домен. Сканирование производится методом чёрного ящика — без доступа к внутренней инфраструктуре.
На главном экране будет сводка по найденным активам, сервисам и уязвимостям. В таблицах — фильтры и поиск. В карточке актива — история, связанные сервисы, сканы и находки.
Интерфейс сначала даёт ориентир, а затем позволяет провалиться на нужный уровень детализации. В любой момент можно вернуться к тому месту, где ты остановился.
Почему это удобно:
Домен или IP здесь превращается в небольшую историю наблюдений: текущие свойства, связанные адреса, открытые порты, веб-приложения, уязвимости, результаты прошлых сканов и изменения во времени.
Карточка вкладочная, чтобы разные типы данных не конкурировали за внимание. Фильтры, сортировка и пагинация сохраняются в URL, поэтому ссылку на конкретную выборку можно отправить коллеге или открыть после обновления страницы. При переходе из таблицы карточка открывается поверх текущего контекста, а возврат возвращает пользователя туда же, где он остановился.
Чтобы не было ложных срабатываний — сделали модуль верификации уязвимостей. В дальнейшем хотим добавить AI-агента, который поможет углубить поиск и перепроверить находки, которые требуют дополнительного контекста.
Модель работает локально в нашей инфраструктуре OXYGEN — данные о вашем периметре никуда не передаются.
Какой результат сканер даст бизнесу? В первую очередь, это повышение общей защищённости ИТ-инфраструктуры, контроль активов, прозрачная и обновляемая картина внешнего периметра.
По случаю запуска — 14 дней демодоступа и специальные условия для первых компаний, которые попробуют VISORA.
Узнать подробности и подключить домен.
Кстати, в нашем Telegram-канале OXYGEN — самые свежие новости про ЦОД, облака и индустрию IT в целом.
Источник: habr.com