
По информации СМИ, специалисты «Главного радиочастотного центра» (ГРЧЦ, входит в структуру Роскомнадзора) направили российским операторам связи поручение по принятию необходимых мер безопасности для борьбы с критическими уязвимостями (CVE-2026-67276 и CVE-2026-86060, а также ещё четырём уязвимостей) в прошивках RouterOS сетевого оборудования MikroTik как на площадках самих провайдеров, так и у их абонентов.
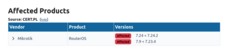
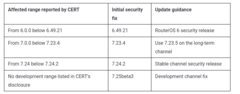
В начале сентября 2026 года о нахождении этих уязвимостей сообщили в CERT Polska. Для их устранения в MikroTik выпустили необходимые патчи, которые доступны для скачивания с сайта производителя.
Уязвимость с идентификатором CVE-2026-67276 позволяет обойти аутентификацию SSH в операционной системе RouterOS от MikroTik. Проблема вызвана неполной проверкой открытых RSA‑ключей. Если злоумышленник знает имя пользователя и открытый модуль его ключа, то эту информацию можно использовать для взлома. Хакер может создать другой ключ и войти в систему без применения легитимного закрытого ключа.
CVE-2026-86060 — уязвимость повышения привилегий по протоколу SSH в RouterOS, возникающая из‑за некорректной обработки специально сформированных имён пользователей. Хакеры могут использовать эту уязвимость, применяя специально созданное имя пользователя для манипулирования SSH‑сессией и получения полных привилегий администратора.
Комбинация этих двух уязвимостей делает возможной полную компрометацию устройств от MikroTik, так как при их использовании злоумышленнику не нужен пароль или SSH-ключ, чтобы получить доступ к административной консоли RouterOS.
Также эксперты CERT Polska выявили уязвимость CVE-2026-67277, которая затрагивает службу проверки пропускной способности (bandwidth‑test) RouterOS и позволяет хакерам без аутентификации получить доступ к данным из памяти ядра или удалённо вызвать сбой или перезагрузку маршрутизатора.
По данным CERT Polska, зафиксированные атаки оставляют характерный след в логах роутера:
login failure for user -2 from "ip" via ssh
user "name" added by ssh:-2@"ip"
Эксперты СМИ пояснили, что в России около 100 тыс. MikroTik с уязвимыми версиями RouterOS.
В ГРЧЦ настоятельно порекомендовали операторам связи временно ограничить удалённый доступ к настройкам роутеров MikroTik через отдельные порты и внимательно следить за трафиком потенциально уязвимых устройств. В РКН подчеркнули, что подобные меры безопасности не являются оптимальными в данной ситуации, но снижают риск проблемы до тех пор, пока на сетевых устройствах не будет установлены необходимые обновления программного обеспечения.
Также в РКН дали указание операторам связи по предупреждению абонентов об уязвимости в их сетевых устройствах MikroTik. Если пользователь в течение недели не обновит RouterOS, то оператор связи должен ограничить трафик по отдельным портам, из-за чего доступ в интернет у таких абонентов может работать с ограничениями.
Представители телеком-отрасли пояснили СМИ, что прямой обязанности обновлять конечное оборудование абонентов у операторов связи нет. По их словам, поручения ГРЧЦ носят рекомендательный характер, но операторы связи с другой стороны должны обеспечивать безопасность собственных сетей связи и выполнять необходимые для этого указания регулятора.
Источник: habr.com