
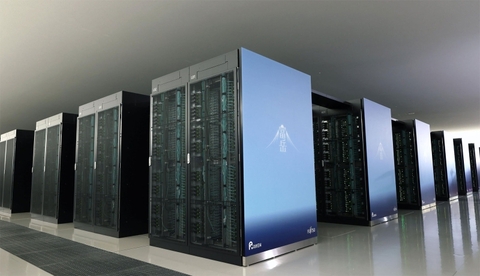
Японский научно-исследовательский институт Riken раскрыл последствия взлома вычислительного комплекса Fugaku — одного из мощнейших суперкомпьютеров мира. Установлено, в частности, что злоумышленники похитили сотни закрытых ключей аутентификации.
Как сообщалось ранее, в период с 10 по 13 ноября киберпреступники осуществили атаку на веб-панель, отображающую рабочие параметры Fugaku. Нападавшие проникли во внутреннюю сеть НРС-комплекса, изменили настройки ряда серверов, внедрили вредоносные программы и попытались подключиться к внешним системам.
Предварительное расследование показало, что в общей сложности украдены 430 закрытых ключей аутентификации, включая приватные SSH-ключи для подключения к внешним суперкомпьютерам и облакам (из них 233 не имеют кодовой фразы). Кроме того, отмечается, что под угрозой утечки оказались персональные данные до 4222 пользователей Fugaku: это имена, адреса электронной почты, идентификаторы, места работы, номера телефонов и физические адреса. Такие сведения могут применяться при организации различных мошеннических схем, например, персонализированных фишинговых рассылок. Установлено, что хакеры уже пытались использовать часть украденных учётных данных для входа в сторонние системы.
Источник изображения: Kyodo News
В связи с инцидентом суперкомпьютер Fugaku был переведён в офлайн-режим — возобновление его полноценной работы планируется только после внедрения дополнительных мер обеспечения безопасности. Riken аннулировал все публичные ключи пользователей для входа в Fugaku и отключил публичную панель мониторинга. Затронутым пользователям рекомендовано срочно отозвать скомпрометированные ключи на сторонних серверах. Расследование инцидента продолжается: к этой работе привлечены специалисты правоохранительных органов и внешние эксперты в области информационной безопасности.
Источник: servernews.ru