
 Внутренняя статистика EduTrainer
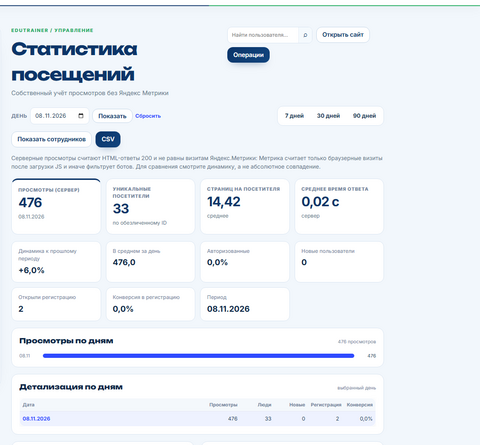
Внутренняя статистика сервиса. После правок она записывается только при наличии согласия.
В начале ноября я сел проверять EduTrainer. Не потому, что всё сломалось: сайт открывался, 238 тестов проходили, healthz отвечал ok, миграции были применены. Хотелось понять, где проект врёт сам себе.
EduTrainer — это бесплатный тренажёр по школьным предметам для 1–11 классов. Django, PostgreSQL, Redis, Daphne, Nginx. Никакой экзотики. Я ожидал найти обычные болячки: N+1, медленные запросы, забытые индексы, слишком длинные вьюхи. Нашёл несколько другое.
Чем дольше я читал код, тем чаще повторялась одна картина. В интерфейсе написано одно, в политике — второе, а сервер делает третье. Это не SQL-инъекции и не RCE. Но для сервиса, которым пользуются дети и родители, такие расхождения неприятнее: человек принимает решение на основе того, что ему показали, а система поступает иначе.
2FA была, но не там
На почте и в Django-админке у меня стоит TOTP. Я был уверен, что staff-панель закрыта: там же управление пользователями, настройками, AI-бюджетом и операциями с бэкапами. Проверил middleware — и увидел список из двух префиксов.
python
PROTECTED_PREFIXES = ("/mail/", "/admin/")Всё, что начиналось с /staff/, проходило мимо этой проверки. Дальше срабатывал обычный staff_required:
python
if not request.user.is_active or not request.user.is_staff: raise PermissionDenied("Staff only")То есть проверялся только факт is_staff. Пароль сотрудника утёк — и всё. Второй фактор не нужен, достаточно открыть /staff/users/ или /staff/operations/.
Самое неприятное, что я сам считал /staff/ самой защищённой частью сайта. Именно там лежат вещи, которые не должны зависеть от одного пароля. Защита была, но она защищала не тот вход.
Я добавил /staff/ в protected-префиксы и тест, который проверяет редирект на настройку TOTP. Заодно расширил аудит staff-действий: раньше StaffAuditMiddleware писал только /admin/ и /mail/, а операции в /staff/ могли не оставить следа.
Вывод получился скучным, но правильным: защита, завязанная на список URL, ломается в тот день, когда появляется новый URL. Лучше проверять право в декораторе, а не надеяться, что новый URL кто-то не забудет добавить в список.
Удаление, которое не удаляло
В профиле есть кнопка «Удалить аккаунт и данные». После неё пользователь исчезает из интерфейса, логин обезличивается, пароль становится непригодным. В коде это выглядело убедительно.
python
TaskEvent.objects.filter(user=user).delete()Progress.objects.filter(user=user).delete()...user.set_unusable_password()user.soft_delete()Проблема была в многоточии. purge_user_data() удалял прогресс, историю ответов, достижения и связи, но не трогал WrittenWork — полный текст сочинений и изложений. Не трогал ExamAttempt с результатами и JSON ответов. Не трогал уведомления, персональные задания, диагностику, лабораторные попытки и ещё несколько моделей. А original_username вообще сохранялся отдельно.
Формально строка User оставалась ради ссылочной целостности. Практически — текст, который писал ребёнок, оставался в базе после сообщения «Аккаунт и связанные с ним данные удалены».
Я не юрист и не берусь оценивать, достаточно ли этого для 152-ФЗ. Но одно понимаю точно: нельзя обещать удаление и оставлять то, что человек считает удалённым. Особенно если это детские сочинения.
Пришлось составить карту всех user-FK и пройти по ней. Теперь purge удаляет учебные артефакты, школы, турниры, игровые комнаты, профиль учителя и технические следы. AuditLog теперь хранится без актора, а ConsentRecord остался как доказательство согласия и ссылается на уже обезличенную строку пользователя.
Добавил тест: создаю пользователя, пишу от его имени сочинение, экзамен, уведомление, жалобу, вызываю purge и проверяю, что текста больше нет.
Согласие на cookie, которое наступало после cookie
На сайте есть баннер: «Мы используем файлы cookie и Яндекс.Метрику». Метрика действительно загружается только после нажатия «Согласен». С этим всё честно.
Аналитика была устроена иначе. AnalyticsMiddleware вызывал visitorid(), а тот ставил et_vid на 365 дней — до того, как человек вообще увидел баннер.
python
response.set_cookie( "et_vid", cookie, max_age=365 * 24 * 60 * 60, httponly=True, samesite="Lax",)Плюс в base.html лежал с пикселем Метрики. Он срабатывал у всех, у кого выключен JavaScript, независимо от согласия. Я сам добавил этот пиксель когда-то «на всякий случай» и забыл.
Получалась странная вещь. Политика говорила, что статистика обезличена и нужна для улучшения сайта. Формально всё так. Но cookie появлялась раньше, чем человек говорил «да». Это уже не про юридическую чистоту, а про доверие: ты ещё не решил, а сервер уже записал идентификатор.
Теперь PageView и et_vid создаются только при cookie_consent=true. Без согласия middleware просто выходит. Пиксель из убран. A/B-варианты главной и онбординга переехали из отдельных cookie в сессию, а вариант отчёта родителя — в уже существующую запись активации. Меньше необязательных следов до решения человека.
Заодно появился тест: без cookie согласия PageView не создаётся.
OpenAI в политике, DeepSeek в проде
В политике конфиденциальности было написано, что текст задачи и ответ могут передаваться внешнему поставщику модели — OpenAI. На проде в .env стояло AI_PROVIDER=deepseek, а AI_ENABLED=True.
Это ещё половина проблемы. Вторая — в check_written_with_ai():
python
prompt = ( f"Проверь учебную работу «{meta.get('title', work.kind)}» по критериям. " f"Текст ученика:nn{work.text}nn" ...)Учитель открывал «Предварительную проверку», и полный текст сочинения уходил внешнему провайдеру. Не условие задачи, не ответ, а работа ребёнка целиком. Политика в этот момент говорила про задачу и ответ, а не про письменную работу.
Я не против AI в обучении. Я против того, чтобы передача данных была побочным эффектом кнопки «проверить». Поэтому сделал две вещи. В политике перечислил фактических провайдеров — GigaChat, OpenAI и DeepSeek — и отдельно описал проверку письменных работ. В интерфейсе убрал автоматический вызов: теперь текст отправляется только после нажатия «Отправить текст на AI-проверку», с предупреждением, что уйдёт полный текст.
Это не решает вопрос договора с провайдером и трансграничной передачи. Это вообще не кодовая история. Но хотя бы пользователь и учитель видят, что происходит, а не узнают постфактум.
Секрет второго фактора лежал рядом с паролем
Когда я уже закрыл /staff/, полез в модель StaffTOTP и обнаружил:
python
secret = models.CharField(max_length=64)Секрет TOTP хранился в открытом виде. Пароли почтовых ящиков шифровались, а второй фактор — нет. Смысл 2FA в том, что одного дампа базы недостаточно для входа. Здесь дампа было достаточно: пароль, секрет, подтверждение — всё в одной таблице.
Переделал на Fernet с ключом, производным от SECRET_KEY. Добавил миграцию, которая зашифровала существующие секреты, и оставил чтение старого формата на случай, если где-то остался plaintext. На проде проверил: в базе теперь gAAAA..., а не человекочитаемая строка.
С ротацией ключа отдельная история. Если менять SECRET_KEY, старые TOTP-секреты придётся перешифровывать, иначе сотрудники потеряют доступ. Я это пока не автоматизировал и записал в ограничения.
Мелочи, которые тоже были обещаниями
Дальше пошли вещи без красивого сценария, но с тем же смыслом.
CSV-импорт учеников читал файл целиком через upload.read(). Учитель мог случайно или специально отправить файл на сотни мегабайт и уронить воркер по памяти. Теперь есть лимит на размер и число строк, а проверка стоит до чтения.
Rate limit при недоступном Redis работал как fail-open. Для логина и регистрации это означало, что падение Redis отключает защиту от перебора. Для входа, регистрации и восстановления сделал fail-closed, для остальных оставил как было: если Redis лёг, блокировать всю школу из-за жалобы на задачу — плохая идея.
В контентных словарях нашлись дубли ключей. Python молча оставляет последнее значение, поэтому "Сочи" в одном словаре был описан дважды, и первое описание исчезало. Такие вещи не ломают тесты, но тихо портят содержание. Убрал десять дублей.
Импорт анонимного прогресса принимал до 100 000 ответов на тему из localStorage. XP он не начислял, но статистику портил. Ограничил 5 000. Это не идеальное решение — клиенту всё ещё можно верить больше, чем нужно, — но хотя бы не бесконечный кредит доверия.
Что я поменял
Не всё шло гладко. Когда я добавлял настройку STAFF_2FA_REQUIRED, поставил строку не на тот отступ и на минуту уронил daphne. Ошибка была в логе, systemctl поднял сервис, но осадочек остался: аудит аудитом, а py_compile перед деплоем всё ещё нужен.
После правок прошло 238 тестов. ruff по критическим правилам чистый, pip check не находит сломанных зависимостей. manage.py check --deploy оставляет одно предупреждение — не задан Sentry DSN.
На проде включены HSTS с includeSubDomains и preload, X-Content-Type-Options: nosniff, а /staff/ больше не открывается без TOTP. Миграция TOTP применена. healthz отвечает ok, главная, практика и политика открываются.
Появился локальный Git. Это звучит смешно, но до аудита репозитория не было вообще: код на сервер копировался через pscp, и ответить на вопрос «что именно задеплоено» было нельзя. Теперь есть несколько коммитов и история, хотя сервер всё ещё обновляется копированием файлов. Полноценный деплой из Git — следующая задача.
В CI добавил ruff и pip check. Не стал добавлять pip-audit и coverage, потому что без нормального порога это создаст видимость проверки, а не проверку.
Что осталось
Sentry не настроен: DSN нужен от внешнего сервиса, я его не выдумывал. Проверка восстановления бэкапа требует отдельного стенда — сейчас скрипт проверяет только целостность gzip, а не то, что база действительно поднимется. CSP всё ещё содержит unsafe-inline; для перехода на nonce нужно переписать инлайн-скрипты, это отдельная работа.
И да, настоящий пентест, нагрузочный тест и restore-тест я не проводил. Аудит — это срез, а не сертификат.
Раньше мне казалось, что аудит — это когда находишь дыру и закрываешь. Теперь думаю иначе. Сначала надо выписать, что сервис обещает пользователю: в интерфейсе, в политике, в кнопках. Потом пройти по каждому обещанию и посмотреть, где код его выполняет. У меня таких мест оказалось больше, чем багов.
Сайт работает. Тесты зелёные. Но спокойнее от этого не стало — просто теперь я знаю, где смотреть.
смотреть.
Источник: habr.com