
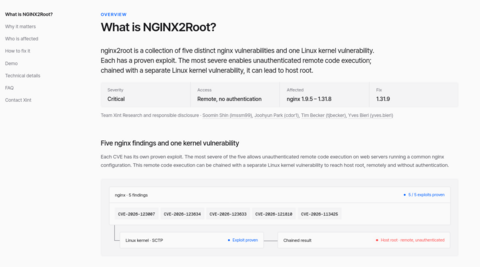
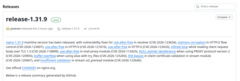
18 ноября 2026 года состоялся выпуск высокопроизводительного HTTP‑сервера и многопротокольного прокси‑сервера nginx 1.31.9. Исходный код проекта nginx написан на языке C и распространяется под лицензией BSD. В новой версии проекта выпущены патчи против набора NGINX2Root, состоящего из пяти отдельных критических уязвимостей в Nginx (подвержены версии nginx 1.9.5 – 1.31.8) и одной уязвимости в ядре Linux.
Для каждой из уязвимостей в NGINX2Root (CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425) существует подтверждённый эксплойт.
Наиболее опасная уязвимость из NGINX2Root позволяет выполнять произвольный код удалённо без прохождения аутентификации на веб-серверах, использующих стандартную конфигурацию Nginx. В сочетании с отдельной уязвимостью в ядре Linux она может привести к получению прав суперпользователя (root) на хосте— удалённо и без прохождения аутентификации.
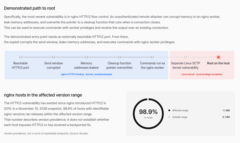
Основная точка входа — CVE-2026-123007, ошибка в механизме управления потоком HTTP/2. Переполнение приводит к повреждению памяти и, по результатам исследования Xint, позволяет выполнять команды с правами рабочего процесса nginx. Уязвимый код присутствует в версиях 1.9.5–1.31.8: проблема существовала с момента появления поддержки HTTP/2 в 2015 году. Для атаки требуется доступный извне порт nginx с включённым HTTP/2.
Остальные четыре ошибки относятся к классу use‑after‑free — обращению к уже освобождённой памяти. Они затрагивают DNS‑резолвер (CVE-2026-123634), обработку HTTP/2 (CVE-2026-123633), HTTP/3 (CVE-2026-121810) и почтовый прокси (CVE-2026-113425). У каждой свои условия эксплуатации; объединять все пять уязвимостей в одну цепочку для выполнения кода не требуется.
Получение root‑доступа — отдельный этап атаки. Для него Xint использовала уязвимость подсистемы SCTP ядра Linux. Исследователи показали, что она позволяет повысить привилегии после компрометации рабочего процесса nginx и выйти из контейнера. Применимость этого этапа зависит от ядра, доступных модулей и ограничений контейнера.
Временное решение до устранения уязвимости при невозможности обновить Nginx:
Временное отключение HTTP/2 блокирует CVE-2026-123007 и CVE-2026-123633, но оставляет другие пути атаки. Мера действует после завершения уже открытых HTTP/2-соединений. Уязвимость SCTP требует отдельного устранения на уровне ядра Linux.
Источник: habr.com