
Здравствуйте! Зовут меня Алексей, работаю сисадмином в IT аутсорсе. В этой статье разберём — что такое ФСС Маршрутизатор от Социального фонда России (СФР) и почему собственно возникло желание запустить его на Linux.
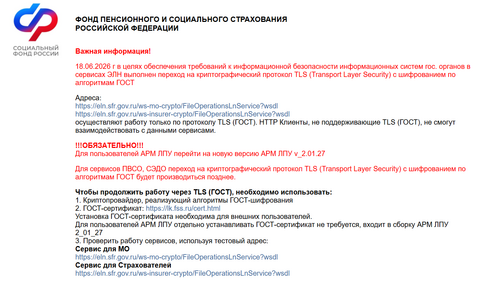
ФСС Маршрутизатор — это отечественное ПО, выпускаемое и поддерживаемое СФР с целью обеспечения шифрования трафика от компьютеров врачей, работающих с государственными ресурсами, например, для отправки больничных листов с использованием ГОСТ TLS шифров (Кузнечик, Стрибог, Магма и так далее). Описан данный продукт на странице СФР: https://lk.fss.ru/tls.html. Ранее для связи с серверами СФР использовались обычные протоколы RSA, но в последнее время СФР потихоньку переводит все медицинские учреждения на отечественное решение.
 Сайт СФР ФСС
На данный момент схема подключения реализована следующим образом: на ПК врача или на отдельный сервер (обязательно на Windows) ставится «ФСС Маршрутизатор». Устанавливается он по инструкции СФР Руководство администратора АРМ ЛПУ_2_01_27.docx. В процессе установки поэтапно производится установка Java 8, КриптоПро JCP и поверх всего этого на Eclipse лаунчере 2016 года сборки сам «маршрутизатор». В нём указываются адреса служб СФР для разных направлений МО, далее прожимается «Запустить маршрутизатор», и происходит магия — на порту, заданным вами, поднимается прокси, которая транслирует весь трафик через себя до серверов СФР по ГОСТ TLS шифрованному каналу.
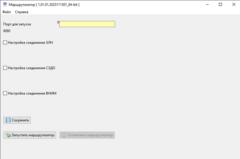 Главное окно «ФСС Маршрутизатор»
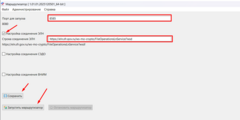 Настроенный «ФСС Маршрутизатор»
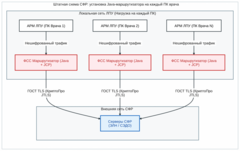 Схема работы с распределённой установкой
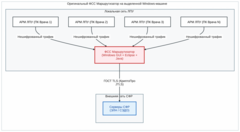 Схема с установкой на единый сервер
Собственно в процессе установки уже становится понятно, насколько данное решение «кривое». Запуск возможен исключительно через GUI, только на Windows, запуск в режиме службы невозможен. Требуется вручную заходить под админом в GUI, запускать с ярлыка данное ПО, искать мышкой кнопку запустить и надеяться, что никто твой рабочий сеанс в ближайшее время не завершит и не закроет маршрутизатор, свернуть его так же нельзя. И продукт данный требуется в каждом медучреждении, работающим с СФР. Потребляет оно за счёт Java несусветный объем ОЗУ, и если сисадмин решил поставить маршрутизатор на каждый ПК в клинике — потери колоссальные на не самых мощных ПК врачей.
Искал решения в интернете, ничего под замену не нашёл. Пробовал ставить КриптоПро JCP на Linux — но лаунчер от СФР настолько кривой, что не запускается ни под Wine, ни в CLI, только Windows и только GUI. Решение с макросом, который «ведёт курсор и нажимает кнопку» не рассматриваю.
Родилась мысль поднять Nginx сервер со скомпилированными библиотеками gost‑engine в виде движка для openssl. Благо на github есть хорошо описанный проект https://github.com/gost‑engine/engine
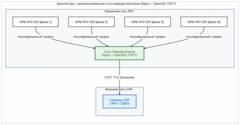 Схема работы Nginx+OpenSSL с gost‑engine
Установка на Ubuntu
Установка в данной статье описана для Ubuntu 26 LTS, без сборки в контейнер, nginx через systemd. OpenSSL 3.5.5
-
Обновляем систему, ставим git, инструменты для сборки, nginx:
sudo apt updatesudo apt install -y git cmake build-essential libssl-dev pkg-config nginx-
Клонируем репозиторий, создаём и переходим в каталог build для сборки:
cd /tmpgit clone --recurse-submodules https://github.com/gost-engine/engine.gitcd enginemkdir build && cd build-
Собираем библиотеки gost‑engine:
cmake -DCMAKE_BUILD_TYPE=Release -DOPENSSL_ROOT_DIR=/usr -DOPENSSL_LIBRARIES=/usr/lib/x86_64-linux-gnu -DOPENSSL_CRYPTO_LIBRARY=/usr/lib/x86_64-linux-gnu/libcrypto.so -DOPENSSL_SSL_LIBRARY=/usr/lib/x86_64-linux-gnu/libssl.so -DOPENSSL_INCLUDE_DIR=/usr/include -DOPENSSL_ENGINES_DIR=/usr/lib/x86_64-linux-gnu/engines-3 -DOPENSSL_MODULES_DIR=/usr/lib/x86_64-linux-gnu/ossl-modules ..cmake --build . --config Release-
Далее можно собранные библиотеки убрать в /usr/lib командой
cmake --install ., но я предлагаю собрать в deb пакет библиотеки для будущих установок и сразу же их после сборки пакета установить в систему. Собранный пакет будет иметь названиеlibengine-gost-openssl3.deb:
mkdir -p /usr/lib/x86_64-linux-gnu/engines-3 /usr/lib/x86_64-linux-gnu/ossl-modulescheckinstall -D -y --fstrans=no --pkgname=libengine-gost-openssl3 --pkgversion=3.5.5 --pkgrelease=1 --maintainer="root@gost-router" --requires="openssl" --install=yes cmake --install .cp /tmp/engine/build/*.deb /root/apt purge --auto-remove -y cmake build-essential checkinstall-
Следующими командами проверим — корректно ли установились и собрались библиотеки:
openssl engine gost -cВывод команды должен быть следующим:
root@gost‑router:/tmp/engine/build# openssl engine gost ‑c(gost) Reference implementation of GOST engine[gost89, gost89-cnt, gost89-cnt-12, gost89-cbc, kuznyechik‑ecb, kuznyechik‑cbc, kuznyechik‑cfb, kuznyechik‑ofb, kuznyechik‑ctr, magma‑ecb, kuznyechik‑mgm, magma‑cbc, magma‑ctr, magma‑ctr‑acpkm, magma‑ctr‑acpkm‑omac, magma‑mgm, kuznyechik‑ctr‑acpkm, kuznyechik‑ctr‑acpkm‑omac, magma‑kexp15, kuznyechik‑kexp15, md_gost94, gost‑mac, md_gost12_256, md_gost12_512, gost‑mac-12, magma‑mac, kuznyechik‑mac, kuznyechik‑ctr‑acpkm‑omac, magma‑ctr‑acpkm‑omac, gost2001, id‑GostR3410-2001DH, gost‑mac, gost2012_256, gost2012_512, gost‑mac-12, magma‑mac, kuznyechik‑mac, magma‑ctr‑acpkm‑omac, kuznyechik‑ctr‑acpkm‑omac]
Открываем openssl.cnf на редактирование через nano /etc/ssl/openssl.cnf, ищем блок [openssl_init], приводим к следующему виду:
nano /etc/ssl/openssl.cnf...[openssl_init]providers = provider_sectengines = engine_sectionssl_conf = ssl_sectДалее идём в конец файла, дописываем следующее:
[engine_section]gost = gost_section[gost_section]engine_id = gostdynamic_path = /usr/lib/x86_64-linux-gnu/engines-3/gost.sodefault_algorithms = ALLCRYPT_PARAMS = id-Gost28147-89-CryptoPro-A-ParamSet[ssl_sect]system_default = system_default_sect[system_default_sect]CipherString = DEFAULT:@SECLEVEL=1После сохранения документа (Ctrl+X, далее «Y») можно проверить работу OpenSSL. На следующие команды должен вернуть сертификат TLS СФР, значит OpenSSL настроен корректно
openssl s_client -connect eln.sfr.gov.ru:443 -tls1_2Создаем конфиг Nginx через nano /etc/nginx/conf.d/fss-router.conf
server { listen 8080; server_name _; access_log /var/log/nginx/fss_access.log; error_log /var/log/nginx/fss_error.log warn; client_max_body_size 50m; client_body_buffer_size 1m; proxy_buffers 8 64k; proxy_buffer_size 64k; proxy_read_timeout 300s; proxy_connect_timeout 60s; proxy_send_timeout 300s; # ========================================================== # 1. КОРОТКАЯ ССЫЛКА: /eln (ЭЛН) # ========================================================== location = /eln { proxy_pass https://eln.sfr.gov.ru/ws-mo-crypto/FileOperationsLnService$is_args$args; proxy_ssl_server_name on; proxy_ssl_name eln.sfr.gov.ru; proxy_ssl_protocols TLSv1.2; proxy_ssl_ciphers GOST2012-KUZNYECHIK-KUZNYECHIKOMAC:GOST2012-MAGMA-MAGMAOMAC:GOST2012-GOST8912-GOST8912:HIGH:@SECLEVEL=1; proxy_ssl_verify off; proxy_set_header Host eln.sfr.gov.ru; proxy_http_version 1.1; proxy_set_header Connection ""; proxy_set_header Accept-Encoding ""; sub_filter 'https://eln.sfr.gov.ru:443/ws-mo-crypto/FileOperationsLnService' 'http://$http_host/eln'; sub_filter 'https://eln.sfr.gov.ru/ws-mo-crypto/FileOperationsLnService' 'http://$http_host/eln'; sub_filter 'https://eln.sfr.gov.ru:443' 'http://$http_host'; sub_filter 'https://eln.sfr.gov.ru' 'http://$http_host'; sub_filter_once off; sub_filter_types text/xml application/soap+xml application/xml; } # ========================================================== # 2. КОРОТКАЯ ССЫЛКА: /sedo (СЭДО) # ========================================================== location = /sedo { proxy_pass https://ecp.sfr.gov.ru/sedo/fss/api/soap/SedoGateway$is_args$args; proxy_ssl_server_name on; proxy_ssl_name ecp.sfr.gov.ru; proxy_ssl_protocols TLSv1.2; proxy_ssl_ciphers GOST2012-KUZNYECHIK-KUZNYECHIKOMAC:GOST2012-MAGMA-MAGMAOMAC:GOST2012-GOST8912-GOST8912:HIGH:@SECLEVEL=1; proxy_ssl_verify off; proxy_set_header Host ecp.sfr.gov.ru; proxy_http_version 1.1; proxy_set_header Connection ""; proxy_set_header Accept-Encoding ""; sub_filter 'https://ecp.sfr.gov.ru:443/sedo/fss/api/soap/SedoGateway' 'http://$http_host/sedo'; sub_filter 'https://ecp.sfr.gov.ru/sedo/fss/api/soap/SedoGateway' 'http://$http_host/sedo'; sub_filter 'https://ecp.sfr.gov.ru:443' 'http://$http_host'; sub_filter 'https://ecp.sfr.gov.ru' 'http://$http_host'; sub_filter_once off; sub_filter_types text/xml application/soap+xml application/xml; } # ========================================================== # 3. КОРОТКАЯ ССЫЛКА: /vnim (ВНИМ) # ========================================================== location = /vnim { proxy_pass https://ecp.sfr.gov.ru/vnim/quarantine/QuarantineStatementServicePorts$is_args$args; proxy_ssl_server_name on; proxy_ssl_name ecp.sfr.gov.ru; proxy_ssl_protocols TLSv1.2; proxy_ssl_ciphers GOST2012-KUZNYECHIK-KUZNYECHIKOMAC:GOST2012-MAGMA-MAGMAOMAC:GOST2012-GOST8912-GOST8912:HIGH:@SECLEVEL=1; proxy_ssl_verify off; proxy_set_header Host ecp.sfr.gov.ru; proxy_http_version 1.1; proxy_set_header Connection ""; proxy_set_header Accept-Encoding ""; sub_filter 'https://ecp.sfr.gov.ru:443' 'http://$http_host'; sub_filter 'https://ecp.sfr.gov.ru' 'http://$http_host'; sub_filter_once off; sub_filter_types text/xml application/soap+xml application/xml; } # ========================================================== # 4. ПОЛНЫЕ ПУТИ ЭЛН # ========================================================== location /ws-mo-crypto/ { proxy_pass https://eln.sfr.gov.ru/ws-mo-crypto/; proxy_ssl_server_name on; proxy_ssl_name eln.sfr.gov.ru; proxy_ssl_protocols TLSv1.2; proxy_ssl_ciphers GOST2012-KUZNYECHIK-KUZNYECHIKOMAC:GOST2012-MAGMA-MAGMAOMAC:GOST2012-GOST8912-GOST8912:HIGH:@SECLEVEL=1; proxy_ssl_verify off; proxy_set_header Host eln.sfr.gov.ru; proxy_http_version 1.1; proxy_set_header Connection ""; proxy_set_header Accept-Encoding ""; sub_filter 'https://eln.sfr.gov.ru:443' 'http://$http_host'; sub_filter 'https://eln.sfr.gov.ru' 'http://$http_host'; sub_filter 'http://eln.sfr.gov.ru' 'http://$http_host'; sub_filter_once off; sub_filter_types text/xml application/soap+xml application/xml; } # ========================================================== # 5. ПОЛНЫЕ ПУТИ СЭДО / ВНИМ / СЗН # ========================================================== location / { proxy_pass https://ecp.sfr.gov.ru/; proxy_ssl_server_name on; proxy_ssl_name ecp.sfr.gov.ru; proxy_ssl_protocols TLSv1.2; proxy_ssl_ciphers GOST2012-KUZNYECHIK-KUZNYECHIKOMAC:GOST2012-MAGMA-MAGMAOMAC:GOST2012-GOST8912-GOST8912:HIGH:@SECLEVEL=1; proxy_ssl_verify off; proxy_set_header Host ecp.sfr.gov.ru; proxy_http_version 1.1; proxy_set_header Connection ""; proxy_set_header Accept-Encoding ""; sub_filter 'https://ecp.sfr.gov.ru:443' 'http://$http_host'; sub_filter 'https://ecp.sfr.gov.ru' 'http://$http_host'; sub_filter 'http://ecp.sfr.gov.ru' 'http://$http_host'; sub_filter_once off; sub_filter_types text/xml application/soap+xml application/xml; }}Добавляем nginx в автозапуск и запускаем:
sudo systemctl enable --now nginxДалее можно добавить в /usr/local/bin скрипт для проверки статуса работы серверов СФР
cat < /usr/local/bin/fss-status#!/bin/bashG='33[1;32m'C='33[1;36m'Y='33[1;33m'R='33[1;31m'N='33[0m'echo -e "${C}==================================================================${N}"echo -e " 🛡️ ${G}ШЛЮЗ СФР (ГОСТ TLS)${N} | $(hostname) ($(hostname -I | awk '{print $1}')):8080"echo -e "${C}==================================================================${N}"OSSL_VER=$(openssl version | awk '{print $1, $2}')if openssl engine gost 2>/dev/null | grep -q "Reference implementation"; then ENG_ST="${G}АКТИВЕН (gost-engine)${N}"else ENG_ST="${R}ОШИБКА${N}"fiecho -e " 🔹 Криптоядро : ${Y}${OSSL_VER}${N} | Движок ГОСТ: ${ENG_ST}"if systemctl is-active --quiet nginx; then NGX_MEM=$(ps -C nginx -o rss= | awk '{sum+=$1} END {printf "%.1f MB", sum/1024}') NGX_ST="${G}РАБОТАЕТ${N} (RAM: ${Y}${NGX_MEM}${N})"else NGX_ST="${R}ОСТАНОВЛЕН${N}"fiecho -e " 🔹 Прокси-сервер : Nginx ($(nginx -v 2>&1 | cut -d/ -f2)) — ${NGX_ST}"TLS_OUT=$(timeout 4 openssl s_client -connect eln.sfr.gov.ru:443 -tls1_2 /dev/null)CIPHER=$(echo "$TLS_OUT" | awk '/Cipher is/ {print $NF}')CERT_EXP=$(echo "$TLS_OUT" | openssl x509 -noout -enddate 2>/dev/null | cut -d= -f2)if [ -n "$CIPHER" ] && [ "$CIPHER" != "(NONE)" ]; then echo -e " 🔹 Канал до СФР : ${G}УСТАНОВЛЕН${N} | Шифр: ${Y}${CIPHER}${N}" echo -e " 🔹 Сертификат СФР: Действителен до ${Y}${CERT_EXP}${N}"else echo -e " 🔹 Канал до СФР : ${R}НЕТ СВЯЗИ${N}"fiHTTP_ELN=$(curl -s -o /dev/null -w "%{http_code} (%{time_total}s)" "http://127.0.0.1:8080/eln?wsdl")HTTP_SEDO=$(curl -s -o /dev/null -w "%{http_code} (%{time_total}s)" "http://127.0.0.1:8080/sedo?wsdl")echo -e " 🔹 Маршрут /eln : HTTP ${G}${HTTP_ELN}${N}"echo -e " 🔹 Маршрут /sedo : HTTP ${G}${HTTP_SEDO}${N}"echo -e "${C}-------------------- Последние запросы АРМ ЛПУ -------------------${N}"grep -v "127.0.0.1" /var/log/nginx/fss_access.log 2>/dev/null | tail -n 5 | awk '{ code = $9; status = code; if (code == "200") status = "33[1;32m200 OK33[0m"; else if (code == "500") status = "33[1;32m200 SOAP-RPC33[0m"; else status = "33[1;31m" code "33[0m"; printf " 🕒 %s | IP: %-14s | %-4s %-24s -> %sn", substr($4,2), $1, substr($6,2), substr($7,1,24), status}'echo -e "${C}==================================================================${N}"EOFchmod +x /usr/local/bin/fss-statusМожно проверить статус службы ЭЛН для отправки больничных листов (на момент проверки служба СЭДО возвращала 404 ошибку, соединение устанавливалось, но сбрасывалось со стороны СФР, в АРМ ЛПУ она не используется)
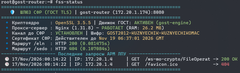 Проверка доступности серверов СФР
 Подключение из АРМ ЛПУ
Надеюсь, данная статья поможет в работе сисадминам в медучреждениях: заменить не самый лёгкий и удобный, мягко скажем, роутер от СФР на более лёгкое и предсказуемо работающее решение на Nginx.
Источник: habr.com