
Вход по почте кажется самым простым из всех. Ваш сайт отправляет письмо с кодом или ссылкой, пользователь открывает почту и входит. Пароль не нужен, SMS-код не нужен, почта есть у всех. Даже у Дед Мороза и Санта-Клауса есть почта, так что и они смогут войти на ваш сайт по почте. Но простота обманчива… На деле у этой простой схемы есть три слабых места.
-
Письмо может не дойти или прийти через десять минут, и причины могут быть разными: спам, greylisting, репутация вашего домена.
-
Корпоративный почтовый сканер на вирусы открывает ссылку раньше человека и расходует ее.
-
И главное: переход по ссылке или ввод кода доказывает только то, что письмо до кого-то дошло, но не то, что ящик в руках вашего пользователя.
Есть третий способ, в котором эти слабые места отсутствуют и о котором пишут редко: письмо отправляет не сайт, а пользователь. Как это часто бывает, он сложнее, НО так ли это? Давайте рассмотрим, как он устроен по шагам:
-
Пользователь пишет письмо на определенный адрес и указывает в письме секретный токен длиной не менее 43 символа, который система выдала для входа. Почему именно 43 подробно разобрано в RFC 7636.
-
Система сверяет токен с выданными, которые ещё не погашены и не истекли.
-
Если токен совпал, значит, письмо отправил тот, кто этот токен знает.
-
Система проверяет, что письмо правда пришло из ящика, указанного в
From, используя SPF, DKIM и DMARC. И если успех, то тогда адрес отправителя и берем как подтвержденный.
Если реализовать эту схему в лоб, то вашему пользователю придется переписывать адрес или токен руками, а значит удар по карме и душевная боль вашей поддержки обеспечены 🙂
Хорошая новость в том, что это только выглядит сложно, но со смартфоном и QR-кодом этот способ даже проще кода и ссылки.
Посмотрите, как это выглядит с QR-кодом.
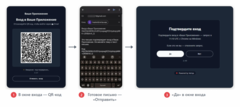 QR-код в окне входа, готовое письмо на телефоне, «Да» в окне входа
Пользователь сканирует QR-код телефоном, почтовое приложение открывает уже готовое письмо, он нажимает «Отправить» и подтверждает вход в окне входа. Это похоже на magic link, но направление обратное. Доставлять вашему сайту нечего, а ссылку в письме некому израсходовать. 4 действия, ни одного введённого символа и всего 13 секунд против 30 у ссылки и 34 у кода. Для сравнения по нажатиям: у magic link — 6 нажатий и ввод адреса, а у кода — 5 нажатий и ввод адреса, и ввод шести цифр. Убедиться и сравнить все три способа в одном месте можно самому на демо Helio.
Буду очень признателен, если в конце статьи вы проголосуете или выскажете мнение об этом способе. опрос
Далее в статье
-
Где ломаются код и ссылка и как устроено письмо от пользователя.
-
Сравню три способа входа по почте в одной таблице: что нужно сайту, сложность для пользователя и слабые места каждого способа.
-
Разберу, почему полю
Fromнельзя верить и как сайту понять, что письмо правда пришло из ящика пользователя. -
Представлю один из путей, как получить все три способа без своей реализации, через Open-source IdP Veriqa, который подключается к сайту на любом стеке, как обычный провайдер OpenID Connect, часто обычной настройкой.
Это продолжение цикла статей о использовании QR-кода в аутентификации. Предыдущая о входе по QR-коду через Яндекс ID, Google, Apple. Здесь та же механика входа по QR-коду, только через почту.
Где ломаются код и ссылка
Общих проблем у кода и ссылки две:
-
Вход зависит от того, дойдёт ли ваше письмо. Письмо уходит в спам, задерживается на greylisting, теряется из-за репутации домена. Почтовые сервисы при этом ужесточают требования к отправителям: Gmail с 2024 года требует SPF или DKIM от всех, а от массовых отправителей ещё и DMARC. Письма Gmail считает по всему домену сразу: если сайт шлёт с него и рассылку, вы можете стать массовым отправителем, и требования к массовым лягут и на письма входа. Требование SPF или DKIM не лишнее: это защита и гигиена. Но никто не гарантирует, что ваш домен не попадёт в чёрный список. Я несколько раз видел, как домены совершенно обычной контейнерной компании, где я работал, попадали в спам-листы, и вытаскивать их оттуда — отдельная работа.
-
Код или ссылка доказывают только доставку, а не владение ящиком. Письмо могло уйти по правилу пересылки или лежать в общем ящике отдела. Я знаю многих людей, которые таким образом делятся подпиской на сервисы, просто пересылая коды, которые им приходят на почту.
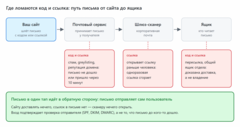 Где ломаются код и ссылка: спам и задержка, сканер расходует ссылку, пересылка и общий ящик
Есть и отдельные проблемы:
Код. Пользователь переключается в почту, ищет письмо, возвращается и вводит шесть цифр, если писем несколько они могут сложится в цепочку где легко ошибиться. Код легко выманить. «Продиктуйте, пожалуйста, код из письма» — классика телефонного мошенничества. Зато в письме нет ссылки, и почтовому шлюзу-антивирусу нечего открыть. Как сделать само поле кода удобным, хорошо разобрали на Хабре в ЮMoney: «Как мы проектировали идеальный пользовательский опыт для OTP-поля».
Магическая ссылка. Корпоративные почтовые шлюзы-антивирусы и почтовые клиенты открывают ссылки из писем, чтобы проверить их на фишинг. После такой проверки одноразовая ссылка уже израсходована, и пользователю приходит недействительная ссылка. На это жалуются, например, пользователи Auth0. Ещё ссылка открывается не в том браузере: вход начат на компьютере, а письмо пользователь читает на телефоне. Вы сами можете этого не замечать, ведь magic link от крупных компаний вам стабильно доходят. Но у крупной компании годами наработана репутация домена, и с доставкой у неё меньше проблем. Для маленькой компании всё может быть не так радужно.
Эти проблемы и решает третий способ.
Письмо от пользователя или письмо в один тап
На компьютере окно входа показывает QR-код. Пользователь сканирует его телефоном, и почтовое приложение открывается с уже готовым письмом: адресат, тема и текст заполнены. Он нажимает только «Отправить» — это и есть один тап в названии способа. Окно входа на компьютере пишет «Отправитель подтвержден» и спрашивает, подтвердить ли вход: в какое приложение, когда, из какого браузера и системы. Пользователь нажимает «Да» — и он на сайте. Если вход начат на телефоне, то вместо QR-кода будет кнопка: она открывает такое же письмо.
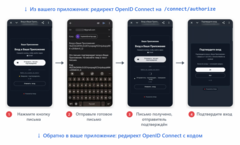 Вход на телефоне: кнопка «Отправить письмо-подтверждение», готовое письмо, «Отправитель подтверждён», «Да»
Почему это работает?
-
QR-код несёт ссылку
mailto:. По стандарту RFC 6068 в такую ссылку можно вписать не только адресата, но и тему, и текст письма, поэтому это работает везде, где стандарт поддержан. -
Чтобы сайт понял, к какому входу относится письмо, в него вписан токен — в адресе получателя или в теме или в теле письма.
-
На телефоне почтовое приложение обычно есть сразу: в Android — Gmail, в iOS — «Почта» (с iOS 14 можно выбрать другое приложение). На компьютере всё зависит от того, подключил ли пользователь ящик в почтовой программе, поэтому основной сценарий — QR-код на компьютере и письмо с телефона.
Я проверил это на Android, MacBook, iPad, iPhone и компьютере с Outlook. Письма отправлял с ящиков Gmail, Яндекса, Outlook.com, Reg.ru и iCloud. Вход прошёл везде успешно.
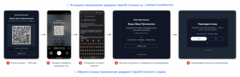 Вход на компьютере по почте: QR-код, камера, готовое письмо, «Отправитель подтверждён», «Да»
Токен для входа можно передавать в письме разными способами:
TokenInLocalPart
Кому уходит письмо
Где токен
false, UsePlusAddressing: true (по умолчанию)
login+{token}@your-domain.com
в адресе, теме и тексте
true
{token}@your-domain.com — нужен catch-all ящик
только в адресе, и QR-код меньше
Тема письма — Sign in to {app}: {token}. Текст задаётся шаблоном, и формулировки в нём могут быть любыми: токен ищется по его форме, а не по словам вокруг. Отдельно о емкости QR-кода: чем длиннее текст письма, тем плотнее QR-код, и слишком длинный текст в него не влезет. В QR-код вмещается до 2 953 байт, а кириллица в mailto: занимает 6 символов на букву (%D0%BF), поэтому длинных предисловий в таких письмах лучше не ставить.
Сравнение трёх способов
Для вашего удобства я сравнил все три способа и свел это в одну небольшую таблицу.
Таблица сравнения
Код из письма
Ссылка из письма (magic link)
Письмо в один тап
Что нужно сайту
исходящая почта
исходящая почта
входящая почта: вебхук или IMAP-ящик. Исходящая не нужна
Зависит от доставки вашего письма
да: спам, задержка, репутация домена
да: спам, задержка, репутация домена
нет: доставлять нечего
Может ли шлюз израсходовать
нет: в письме нет ссылки
обычная одноразовая ссылка — да
нет: в письме, которое отправляет пользователь, ссылок нет
Что доказывает
доступ к письму, в том числе пересланному
что письмо до кого-то дошло
что отправитель управляет ящиком: DMARC проходит
Что делает пользователь
вводит адрес, ждёт письмо, вводит 6 цифр
вводит адрес, ждёт письмо, открывает ссылку
сканирует QR-код, нажимает «Отправить»
Время до входа (замер)
34 сек.
30 сек.
13 сек.
Вход с другого устройства
прочитать код на телефоне, ввести на компьютере
ссылка открывается на телефоне, «Да» — в окне входа на компьютере
QR-код на компьютере, письмо с телефона, «Да» в окне входа
Слабое место
переключиться в почту и ввести 6 цифр руками
шлюз может открыть ссылку раньше человека; ссылка открывается не в том браузере
нужна почта с этим ящиком на телефоне; не у всех доменов проходит DMARC
Если выманивают
«продиктуйте код»
«перешлите письмо»
«отсканируйте QR-код» — QR-фишинг
Если ящик взломан
входит атакующий
входит атакующий
входит атакующий
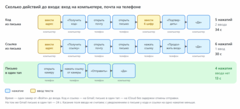 Сколько действий до входа: код — 5 нажатий и 2 ввода, ссылка — 6 нажатий и 1 ввод, письмо в один тап — 4 нажатияКак замеряли время
Время мерилось на секундомере от нажатия «Войти» до входа на сайт, на демо Helio, один и тот же человек и телефон, 8 попыток, медиана. У кода и ссылки в замер входит доставка письма, а также ввод адреса 9символов@gmail.com без автоподстановки. Письмо в один тап, тут был разброс. На iCloud с выключенной задержкой отмены отправки 13 сек, Яндекс — 12 сек, на Gmail 24 сек.
Почему полю From нельзя верить
Письмо в один тап держится на точном ответе на вопрос: правда ли письмо пришло из ящика, который указан в From? Поле From отправитель заполняет как хочет. Поэтому нужна проверка, которую делает не он. Это SPF, DKIM и DMARC. Коротко расскажу про каждый термин:
-
SPF — домен публикует список серверов, которым можно отправлять письма от его имени. Сервер, который принимает письмо, проверяет домен из конверта письма (
MAIL FROM), а не видимыйFrom. -
DKIM — сервер отправителя подписывает письмо ключом домена, а ключ для проверки подписи лежит в DNS. Принимающий сервер берёт ключ из DNS и проверяет подпись.
-
DMARC — связывает обе проверки с видимым
From: проверка проходит, если домен изFromсовпадает с доменом, который прошёл SPF или DKIM. Именно это закрывает подменуFrom.
Все три проверки делает сервер, который принимает письмо, он ваш или вашего почтового провайдера, а не отправителя. Подменить их результат отправитель не может. Результаты проверки почтовый сервер записывает в заголовок Authentication-Results. Первым в нём идёт имя сервера, который проверял, — authserv-id. Но тут есть нюанс. Отправитель может вписать в письмо и свой заголовок Authentication-Results, с pass во всех проверках. Однако сервер получателя ставит свой заголовок поверх всех пришедших. Поэтому верить можно только верхнему заголовку, в котором стоит имя принимающего сервера. Это правило из RFC 8601, раздел 5, и так делает open-source IdP Veriqa.
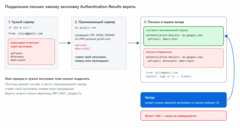 Поддельное письмо: принимающий сервер ставит свой заголовок сверху, Veriqa читает только верхнийНастоящий и поддельный заголовок
Пользователь alice@gmail.com отправляет письмо входа на ящик в Google Workspace. Верхний заголовок письма в этом ящике:
Authentication-Results: mx.google.com; dkim=pass header.i=@gmail.com header.s=20230601 header.b=Kx3vQ9aZ; spf=pass (google.com: domain of alice@gmail.com designates 209.85.220.41 as permitted sender) smtp.mailfrom=alice@gmail.com; dmarc=pass (p=NONE sp=QUARANTINE dis=NONE) header.from=gmail.comТеперь письмо отправил кто-то другой, со своего сервера, с From: alice@gmail.com, и вписал в него «готовый» результат проверки. Сервер ящика добавил свой заголовок сверху:
Authentication-Results: mx.google.com; spf=fail (google.com: domain of alice@gmail.com does not designate 203.0.113.7 as permitted sender) smtp.mailfrom=alice@gmail.com; dmarc=fail (p=NONE sp=QUARANTINE dis=NONE) header.from=gmail.comAuthentication-Results: mx.google.com; spf=pass smtp.mailfrom=alice@gmail.com; dkim=pass header.i=@gmail.com; dmarc=pass header.from=gmail.comВерхний заголовок настоящий, нижний вписал отправитель. Veriqa читает верхний: dmarc=fail, вход не завершается. Значения подписи и IP-адреса здесь для примера.
Важен результат проверки, а не политика домена отправителя. У gmail.com политика DMARC p=none, но это не значит, что подделка пройдёт. Проверка всё равно вернёт dmarc=fail, и вход не завершится. По умолчанию Veriqa требует dmarc=pass. Есть и политики слабее — для закрытых сред, где это оправдано.
Политики проверки отправителя в Veriqa
VerificationPolicy
Что проверяет
DmarcAlignedPass
по умолчанию: DMARC прошёл, домен From совпадает с доменом SPF или DKIM
SpfOrDkimPass
слабее: прошёл SPF или DKIM, совпадение с From не проверяется
AllowListOnly
только домены из AllowedDomains; сверяет лишь From, который можно подделать
Как принимать письма: вебхук или IMAP
Письмо пользователя нужно как-то получить. Способа два: провайдер входящей почты присылает его на вебхук или приложение само читает обычный ящик по IMAP. Мы в Veriqa реализовали оба способа.
IMAP проще всего для старта: нужны только ящик и пароль приложения. Публичный адрес сервера и провайдер входящей почты не нужны. Ящик лучше завести отдельный и помечать обработанные письма прочитанными. Для вебхука лучше задать свой формат JSON. Зачем? Провайдеры входящей почты разные — Mailgun, Postmark, SendGrid и у каждого свой формат. Чтобы не писать вебхук под каждого, делаем один формат и небольшой пересыльщик, который переложит в него письмо от любого провайдера. Если убрать код и ссылку из сценариев и оставить только письмо в один тап, то SMTP-сервер вам не нужен, так как письмо в один тап обходится без исходящей почты.
Как оба способа устроены в open-source IdP Veriqa:
Вебхук
IMAP
Как письмо попадает в Veriqa
провайдер входящей почты или пересыльщик шлёт POST /api/channels/email/inbound
Veriqa сама забирает непрочитанные письма из ящика
Что нужно
публичный адрес Veriqa, провайдер входящей почты, секрет X-Email-Webhook-Secret
ящик, пароль приложения или OAuth2
Задержка
Без задержек
до 10 секунд по умолчанию (PollIntervalSeconds)
Откуда результат проверки
поля spf, dkim, dmarc в JSON, их ставит пересыльщик
верхний Authentication-Results с именем вашего сервера
Чего не любит
провайдера без своего формата в Veriqa
ящик без authserv-id в заголовке (так пишет Microsoft 365) и ящик, который читают люди
Настройка: IMAP-ящик, только письмо в один тап
{ "Veriqa": { "Channels": { "Email": { "Enabled": true, "InboundVerification": "outbound_fetch", "PublicBaseUrl": "https://auth.your-domain.com", "PullEnabled": false, "PushEnabled": true, "PreferredMode": "Push", "Inbound": { "Provider": "ImapPolling", "InboundAddress": "login@your-domain.com", "UsePlusAddressing": true, "VerificationPolicy": "DmarcAlignedPass", "Imap": { "Host": "imap.your-provider.com", "Port": 993, "Username": "login@your-domain.com", "AuthMode": "Password", "Password": "…", "Folder": "INBOX", "PollIntervalSeconds": 10, "AuthservId": "mx.your-provider.com" } } } } }}Пароль храните в секретах, а не в appsettings.json. AuthservId — имя из начала заголовка Authentication-Results в любом письме этого ящика. Настройка с вебхуком — в документации.
Две грабли, на которые мы наступили сами.
При прогоне тестов мы неожиданно столкнулись со следующими проблемами, которые решили.
Ящик без вердикта DMARC. Мы подключили ящик у хостинг-провайдера (это был Reg.ru), и вход не проходил. Его сервер не писал в Authentication-Results вердикт DMARC, и письмо не проходило проверку отправителя. Поэтому для таких ящиков мы добавили политику AllowListOnly со списком AllowedDomains. В этой политике Veriqa сверяет только домен в From, а отсеивать подделку остаётся почтовому серверу ящика. Это годится для закрытого круга доменов, но не для публичного входа.
Пересыльщик перед вебхуком. В режиме вебхука Veriqa верит полям spf, dkim и dmarc из JSON. Значит, вся проверка отправителя держится на пересыльщике. Наш первый пересыльщик на Cloudflare брал вердикт из любого заголовка Authentication-Results в письме и на проверке пропустил поддельные заголовки из раздела выше. Чтобы это исправить, мы применили такое же правило, что и для IMAP, стали брать только верхний заголовок, который поставил сервер. У Cloudflare это mx.cloudflare.net.
Атаки и ограничения
Взлом ящика одинаково опасен для всех трёх способов: кто владеет ящиком, тот и входит.
Подделку From закрывает проверка отправителя из раздела выше.
QR-фишинг. О нём я подробно писал в прошлой статье. У письма в один тап здесь своя слабость, и скажу о ней прямо. Вопрос «Да/Нет» задаёт окно входа, где вход начат. Если злоумышленник подсунул пользователю свой QR-код, а тот отправил письмо, вопрос увидит злоумышленник. Пользователю остаётся одно: тема и текст письма называют приложение, в которое он входит, и по ним можно заметить подмену. У кода и ссылки слабость того же рода: «продиктуйте код» и «перешлите письмо». Сканер почты письму в один тап не страшен: в письме, которое отправляет пользователь, нет ссылок.
Когда этот способ не подходит:
-
На телефоне пользователя нет почтового приложения с этим ящиком.
-
У почтового домена пользователя нет DMARC, или его письмо не проходит DMARC — например, из-за пересылки или своих релеев.
-
Письма принимает ящик Microsoft 365 через IMAP: его заголовок без
authserv-idне отличить от поддельного, нужен вебхук.
Что даёт Veriqa и как совмещать способы
Open-source Veriqa умеет все три способа, и код со ссылкой в ней сделаны с учётом проблем из начала статьи:
-
Открытие ссылки ничего не расходует: страница предлагает «Продолжить вход», и вход продвигает только эта кнопка.
-
Вопрос «Да/Нет» задаёт окно входа, где вход начат, а не страница ссылки, поэтому сканер почты до него не доходит.
-
Код из шести цифр, на него 5 попыток, новое письмо гасит прежний код.
-
В одном письме может быть ссылка, код или оба, засчитывается то, что сделано первым.
-
У каждого приложения свои тема и текст письма, а письмо приходит на языке пользователя.
Главное
Вашему сайту ничего из этого писать не нужно, он получает подтверждённый адрес почты по OpenID Connect, как от любого провайдера. А подключать и использовать open-source IdP Veriqa можно на любом стеке. Если у вас уже есть IAM, например Keycloak или Logto, Veriqa добавляется в него внешним провайдером — настройкой, без кода. Подробнее Документация
Все три способа можно включить на одной странице входа. Настройка PreferredMode решает, что предложить первым, а поле адреса под QR-кодом остаётся запасным путём. Если среди ваших пользователей много корпоративных, у которых шлюзы проверяют ссылки, выручит код.
Настройка: все три способа, первым — письмо в один тап
Без JavaScript поле кода на странице не появится, поэтому для них лучше «ссылка + код» в одном письме.
{ "Veriqa": { "Channels": { "Email": { "PreferredMode": "Push", "PullEnabled": true, "PushEnabled": true, "PullMethods": ["MagicLink", "Code"] } } }}Попробовать
Все три способа включены в демо Helio — это поддержка вымышленной компании. Код и ссылку можно посмотреть ещё и в конструкторе демо.
Veriqa — open-source IdP на OpenID Connect (MPL-2.0) для любого стека. Подробности о почте — в документации.
При написании статьи я опирался на исследования, а также свой опыт работы, в котором были случаи с проблемами прихода ссылок или кодов от наших почтовых серверов. А сталкивались ли вы с таким и считаете ли интересным письмо в один тап?
Источник: habr.com