
Авторизация в Kubernetes — важная, но сложная составляющая безопасности кластера. Ошибки в её настройке могут иметь серьёзные последствия: злоумышленники получают возможность закрепить и расширить доступ к критически важным ресурсам. Поэтому мы решили изучить, как в реальных кластерах настроено ролевое управление доступом (RBAC). В частности, мы рассмотрели привязки, которые могут предоставлять некоторым встроенным субъектам широкий доступ к ресурсам кластера.
Команда VK Tech перевела статью, в которой изучено более 65 000 кластеров почти 10 000 организаций, чтобы понять, как эти субъекты используются на практике.
Как работают встроенные субъекты Kubernetes
В Kubernetes есть ряд встроенных пользователей и групп, которым можно назначать разрешения.
Неаутентифицированным пользователям, которые обращаются к API-серверу Kubernetes, назначаются имя пользователя system:anonymous и группа system:unauthenticated. Поэтому разрешения, выданные этим субъектам, получает любой, кто может обратиться к API-серверу по сети. В большинстве кластеров эти разрешения открывают доступ к таким эндпоинтам, как /healthz, который используется для мониторинга кластера.
Некоторые параметры конфигурации меняют обработку запросов без учётных данных. Если у API-сервера задан параметр —anonymous-auth=false, такие запросы всегда отклоняются. Кроме того, в Kubernetes v1.34 появилась возможность ограничить анонимный доступ заданным списком путей независимо от настроек RBAC.
Третий субъект, который мы рассматриваем в статье, — группа system:authenticated. В неё входят все пользователи с действительными учётными данными для кластера. Администраторы могут использовать эту группу, чтобы выдать разрешения, необходимые каждому аутентифицированному пользователю кластера.
Настройки дистрибутивов по умолчанию
Большинство кластеров использует один из дистрибутивов Kubernetes, а не сборку основного проекта. В нашем наборе данных преобладали Amazon Elastic Kubernetes Service (Amazon EKS), Google Kubernetes Engine (GKE) и Azure Kubernetes Service (AKS) от Microsoft. Прежде чем переходить к результатам, рассмотрим настройки управления доступом по умолчанию в каждом из них.
-
AKS — один из немногих дистрибутивов, в которых используется настройка —anonymous-auth=false. Разрешения, выданные анонимным субъектам, не действуют: API-сервер AKS отклоняет любой запрос без действительных учётных данных.
-
EKS разрешает анонимный доступ. Однако начиная с v1.32, ещё до того, как соответствующая функция основного проекта Kubernetes стала общедоступной, EKS ограничивает список эндпоинтов, доступных без учётных данных. Поэтому привязки к анонимным субъектам не действуют.
-
GKE разрешает анонимный доступ и, как EKS, ограничивает список эндпоинтов, доступных без учётных данных, но начиная с v1.35. Кроме того, GKE необычным образом обрабатывает доступ через system:authenticated: по умолчанию любой пользователь с действительной учётной записью Google получает доступ в составе этой группы к любому кластеру GKE. Подробнее об этом говорится в исследовании Orca. Теперь при создании кластера можно заблокировать доступ с произвольных учётных записей Google, но настройка по умолчанию осталась прежней.
Анализ данных
В исследованных кластерах мы обнаружили более 320 000 привязок к одному из трёх рассматриваемых субъектов. Из них мы исключили 265 000 стандартных привязок, которые поставляются с базовым Kubernetes: system:basic-user, system:discovery и system:public-info-viewer. Для анализа осталось около 55 000 привязок.
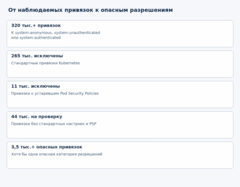 Отбор: из более чем 320 000 привязок к встроенным субъектам остаётся более 3500 опасных разрешений
Отбор: от более чем 320 000 привязок к встроенным субъектам до более чем 3500 случаев выдачи опасных разрешений.
Следующая исключённая группа оказалась примечательной: 11 000 привязок, связанных с объектами podsecuritypolicy. Поддержку Pod Security Policies удалили в Kubernetes v1.25, вышедшей в августе 2022 года. Ни один из основных дистрибутивов Kubernetes больше её не поддерживает. Хотя наличие этих объектов не мешает работе кластеров, оно указывает на то, что конфигурации RBAC в них не обслуживаются регулярно.
Разворачивайте кластеры Kubernetes с Managed Containers
Автоматизируйте деплой
и снижайте затраты на инфраструктуру
до 60%
Попробовать
После исключения этих 11 000 привязок осталось 44 000 привязок к трём встроенным субъектам. Это существенное число: такие субъекты используются достаточно широко, а выдача им широких разрешений может сделать кластеры уязвимыми для атак. С точки зрения безопасности использование этих субъектов вряд ли соответствует принципу минимальных привилегий, кроме случаев, когда информация предназначена для публичного доступа. Уже само наличие таких привязок говорит о том, что безопасность многих кластеров можно повысить, ужесточив авторизацию.
Следующий вопрос — сколько из этих привязок предоставляют опасные разрешения. Однозначно ответить сложно: защищённость кластера, характер его использования и другие меры контроля могут снижать последствия избыточных разрешений в привязке RBAC.
Мы рассматривали разрешения, опасные на уровне RBAC. Для отбора использовали следующее определение опасных разрешений.
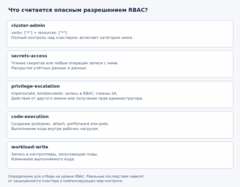 Пять категорий опасных RBAC-разрешений, которые мы использовали в анализе
Пять категорий опасных разрешений RBAC, использованных в анализе.
Это не единственные разрешения, которые могут представлять опасность в Kubernetes. Тем не менее разумно утверждать, что их не следует выдавать таким субъектам, как system:authenticated, system:anonymous или system:unauthenticated.
Мы обнаружили более 3500 привязок, предоставляющих хотя бы одно разрешение из этого списка. От исходных 320 000 привязок это относительно небольшая доля. Но она всё же указывает на риски и уязвимость кластеров Kubernetes для атак: речь идёт о разрешениях, которые, хотелось бы надеяться, выдают крайне редко или не выдают вовсе. В отдельных случаях такой доступ может быть оправдан. Однако результаты также показывают, что во многих кластерах разрешения избыточны и правила RBAC стоит пересмотреть и ужесточить.
Привязки встречались как на уровне кластера, так и на уровне пространства имён. В мультитенантных кластерах, которые предоставляют пространства имён как услугу, администратор пространства имён может подвергнуть риску весь кластер, создав привязки к таким субъектам, как system:unauthenticated.
Заключение
В целом в исследованном наборе данных эти субъекты, по-видимому, используются довольно ограниченно. Однако случаев выдачи избыточных разрешений оказалось немало. Ещё одна заметная проблема — большое количество ненужных привязок RBAC. Они усложняют администрирование и аудит безопасности кластеров и показывают, что конфигурации RBAC в Kubernetes нужно обслуживать регулярнее.
Крупные дистрибутивы меняют настройки по умолчанию, чтобы повысить безопасность, но эти изменения не будут едиными для всех дистрибутивов. Поэтому нужно внимательно следить за тем, чтобы ошибки в конфигурации RBAC не делали кластеры уязвимыми для атак.
Источник: habr.com