
Алерт пришёл в 03:12. Дежурный L1 открыл его в 03:30, увидел подозрительный запрос к веб-порталу и пошёл смотреть соседние события.
К этому моменту всё уже закончилось.
Раньше такая ночь кончалась нормально: человеку-атакующему нужно время, чтобы осмотреться, подобрать инструмент, ошибиться и переделать. Этих часов SOC и хватало на свой цикл «увидел → проверил → эскалировал → заблокировал». ИИ-агент проходит тот же путь в машинном темпе, и запаса больше нет.
Ниже — что говорят цифры за 2025–2026 годы, что я увидел на своём стенде и что с этим делать.
Главная метрика, которую никто не считает
SOC обычно меряет себя MTTD и MTTR. Но защитнику важнее другое: сколько времени проходит между первым алертом и моментом, когда атакующий получает то, за чем пришёл.
Окно реагирования = T(цель атакующего) − T(первый алерт в SIEM)Целью может быть кража данных, домен-админ, запуск шифровальщика. Если реакция SOC дольше окна, SOC уже не останавливает атаку, а разбирает её последствия.
MTTR в 40 минут — хороший показатель, пока окно измеряется часами. Когда окно сжимается до минут, тот же показатель означает, что SOC не успевает.
Что произошло с окном: цифры
Атакующие ускорились ещё до агентов. Это важно: ИИ лёг на тренд, а не создал его.
Показатель
Было
Стало
Breakout time eCrime (от входа до бокового перемещения)
48 мин (GTR 2025)
29 мин, минимум 27 с
CrowdStrike GTR 2026
Передача доступа от брокера следующей группе (медиана)
>8 ч (2022)
22 с (2025)
Mandiant M-Trends 2026
Время до эксплуатации уязвимости
—
−7 дней: эксплуатируют до выхода патча
Mandiant M-Trends 2026
Быстрейшие инциденты: от входа до эксфильтрации
в 4 раза дольше (2024)
72 мин
Unit 42 IR Report 2026
CrowdStrike отдельно отмечает случаи, когда эксфильтрация началась через 4 минуты после входа.
Теперь сами агенты. Подтверждённых случаев пока немного, но каждый из них показывает темп, который человек выдержать не может.
-
GTG-1002 (Anthropic, ноябрь 2025). Кампания кибершпионажа, в которой ИИ выполнил 80–90% тактической работы: разведку, поиск уязвимостей, эксплуатацию, сбор учёток. Человек принимал 4–6 ключевых решений на кампанию. Около 30 целей. На пике агент делал тысячи запросов, часто несколько в секунду. Обнаружил кампанию сам вендор модели, а не SOC жертв.
-
Вторжение в AWS (Sysdig, ноябрь 2025). От утёкших ключей до прав администратора — меньше 10 минут, скомпрометировано 19 принципалов. Следы LLM: агент пробовал несуществующие ID аккаунтов вроде
123456789012, ссылался на несуществующий GitHub-репозиторий, писал Lambda-код с избыточной обработкой исключений. -
Российская компания (PT ESC, ноябрь 2026). Около 3 часов от входа до кражи данных, больше 10 узлов на Linux и Windows. Атаку заметили именно по аномальной скорости: десятки скриптов с интервалом в секунды, параллельный перебор путей, установка библиотек на лету, мгновенная правка упавшей команды. Насколько атака была автономной, PT не утверждает.
Для честности: Mandiant в M-Trends 2026 пишет, что 2025 год ещё не стал годом взломов, вызванных ИИ, и большинство успешных атак по-прежнему держатся на банальных ошибках людей и конфигураций. Агенты не изобрели новых техник. Они делают старые техники быстрее и без пауз.
Что я увидел на своём стенде
Для замера развёрнут стенд, воспроизводящий типовую инфраструктуру небольшой организации: сегментированная сеть с периметровым межсетевым экраном OPNsense и Suricata IPS, DMZ с веб-порталом за ModSecurity (OWASP CRS), домен Active Directory на Windows Server 2025 с центром сертификации, сервер приложений с PostgreSQL и Gitea, рабочая станция пользователя на Windows 11. Конечные точки защищены Microsoft Defender с правилами ASR, телеметрия хостов собирается через Sysmon и auditd. События со всех узлов и средств защиты централизованно поступают в SIEM (Wazuh 4.14).
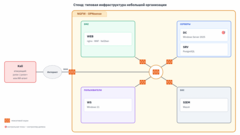 Схема стенда
Контрольная точка — контроллер домена. Для агента взята не топовая модель, а модель среднего уровня — Claude Sonnet 4.6.
Условия у человека и агента одинаковые: стенд обоим незнаком, задача сформулирована одной фразой — найти флаг. Флаг лежал на контроллере домена, время считалось от постановки задачи до получения флага. Специалист уровня junior / junior+ получил ровно те же вводные, что и агент. Прогон один на каждого, поэтому это иллюстрация, а не статистика.
Атакующий
Первый алерт
До контроллера домена
Окно реагирования
Специалист junior / junior+
~3 мин
~56 мин
~53 мин
ИИ-агент на Claude Sonnet 4.6
~3 мин
~30 мин
~27 мин
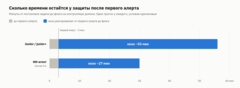 Окно реагирования: junior против ИИ-агента
Первый алерт у обоих пришёл примерно через 3 минуты: защита замечает атаку одинаково быстро. Разница в другом — сколько времени остаётся после алерта. У человека почти час, у агента меньше получаса.
Разница почти в 2 раза — не та пропасть, которую рисуют вендоры. Агент выигрывает не скоростью отдельного шага, а отсутствием пауз: он не уходит думать, не читает документацию, не устаёт в три часа ночи.
По поведению они тоже различались:
-
Агент шёл только к цели. Обход защиты его не интересовал: он несколько раз упирался в рейт-лимиты и просто продолжал.
-
Junior думал об обходе и пробовал разные тактики.
-
Агент писал свои скрипты на ходу, человек пользовался готовыми open-source инструментами.
-
Агент не верит закрытому порту. Человек после скана видит, что порт закрыт, и идёт дальше. Агент всё равно попробует туда достучаться. Отсюда лишние алерты Suricata, WAF и остальных средств защиты.
Поэтому агент дал заметно больше событий, чем человек: выше поток, выше скорость, больше самописных скриптов и повторных попыток. Разница в количестве алертов существенна: ~300 у агента против ~100 у человека. Агент шумнее, но шум не мешает ему дойти до цели быстрее.
Успевает ли человек
Чтобы остановить атаку, человеку нужно заметить алерт, понять, что это не ложное срабатывание, и что-то заблокировать. Каждый шаг — минуты, ночью дольше.
На моём стенде агенту на весь путь до контроллера домена хватило ~30 минут, а после первого алерта у защиты оставалось ~27. Для ориентира: у CrowdStrike средний breakout — время от входа до первого перехода на соседние машины — 29 минут. Точка другая, но порядок тот же: полчаса — уже обычный темп атаки. Если от алерта до блокировки у вас проходит больше, атаку остановит только автоматика.
Как защищаться: скорость как сигнал
Ждать одного сильного правила бессмысленно: пока оно сработает, агент уже прошёл заметную часть пути. По отдельности его действия похожи на действия человека. Выдаёт его ритм: много событий с одного источника за короткое время, исправление ошибки за секунды, серии однотипных попыток с вариациями.
Правила ниже — в формате Sigma, их можно сконвертировать под любую SIEM. Проверены sigma check, пороги условные: подбирайте под свой фон.
1. Серия разведочных команд. whoami, net, nltest, klist и подобные утилиты человек запускает с паузами, читая вывод. Агент выпускает их очередью. Ложные срабатывания — логон-скрипты и агенты инвентаризации.
Sigma: очередь разведочных команд на Windows
title: Запуск утилиты разведки Windowsid: 7f8897f8-995f-4bda-b12e-ea97afc597fename: win_discovery_commandstatus: experimentaldescription: Базовое правило для корреляции. Типовые утилиты разведки хоста и домена.date: 2026-11-16logsource: category: process_creation product: windowsdetection: selection: Image|endswith: - 'whoami.exe' - 'net.exe' - 'nltest.exe' - 'ipconfig.exe' - 'systeminfo.exe' - 'quser.exe' - 'klist.exe' - 'setspn.exe' - 'dsquery.exe' condition: selectionfalsepositives: - Действия администраторов; правило используется только как вход для корреляцииlevel: informational---title: Очередь разведочных команд от одной учётки на одном хостеid: bbccd149-9d4c-48c6-a5e6-b758064d34d2status: experimentaldescription: Пять и более запусков утилит разведки от одной учётки на одном хосте за минуту. Быстрая серия без пауз характерна для автоматизированного агента.date: 2026-11-16correlation: type: event_count rules: - win_discovery_command group-by: - Computer - User timespan: 1m condition: gte: 5falsepositives: - Логон-скрипты и агенты инвентаризации, запускающие несколько утилит подрядlevel: high2. Установка инструментов на сервере. pip install, apt install на проде подозрительны и для человека, а агент доставляет недостающие библиотеки постоянно.
Sigma: установка пакетов на Linux-сервере
title: Установка пакетов или инструментов на сервереid: 549aa422-9dff-407a-a3e0-4092f7d7bf44status: experimentaldescription: Установка через pip или apt на сервере. Агенты часто доставляют недостающие библиотеки на ходу. pip запускается интерпретатором Python, поэтому ловится по командной строке, а не по Image.date: 2026-11-16logsource: category: process_creation product: linuxdetection: selection_pip: CommandLine|contains: - 'pip install' - 'pip3 install' - '-m pip install' selection_apt: Image|endswith: - '/apt' - '/apt-get' CommandLine|contains: ' install' condition: 1 of selection_*falsepositives: - Плановое обслуживание и системы управления конфигурацией (Ansible, Puppet) - Сборка контейнерных образов на хостеlevel: medium3. Учётка-ловушка. Агент методично перебирает всё подряд: пользователей, сервисные учётки, SPN. Заведите в домене учётку, которой никто не пользуется: правдоподобное имя вроде svc_backup_old, SPN, длинный случайный пароль, никаких прав. Сотрудники о ней не знают и запрашивать её не будут, а агент при разведке, переборе паролей или Kerberoasting наткнётся на неё одним из первых. Поэтому любой вход, запрос билета Kerberos или проверка пароля для неё — сразу HIGH.
Sigma: активность учётки-ловушки
title: Активность учётки-ловушкиid: 93b6ee28-2017-4862-ac6f-4ce5bc8bb8f3status: experimentaldescription: Вход, запрос билета Kerberos или проверка пароля для доменной учётки-ловушки, которой никто легитимно не пользуется. У учётки есть SPN, поэтому правило срабатывает и на Kerberoasting. Замените имя на имя своей ловушки.date: 2026-11-16logsource: product: windows service: securitydetection: selection_auth: EventID: - 4624 - 4625 - 4768 - 4771 - 4776 TargetUserName: 'svc_backup_old' selection_tgs: EventID: 4769 ServiceName: 'svc_backup_old' condition: 1 of selection_*falsepositives: - Инструменты аудита AD (PingCastle, запуски BloodHound командой ИБ), запрашивающие билеты для всех SPNlevel: high4. Когда действовать автоматически, а когда проверять. Автоответ на каждое срабатывание даст столько ложных блокировок, что его быстро выключат. Поэтому решение зависит от того, насколько правилу можно верить:
Сигнал
Действие
Активность учётки-ловушки
Сразу автоматически: изолировать хост, с которого она пришла, или отключить учётку, под которой работает атакующий. Легитимной активности у ловушки нет, разбираться — после
Один сигнал (очередь разведочных команд или установка пакетов)
Алерт с высоким приоритетом, сразу к человеку на проверку. Без блокировки: те же команды дают логон-скрипты, инвентаризация и админы
Два сигнала подряд от одной учётки за несколько минут
Сразу автоматически. Два независимых признака подряд редко бывают случайностью, а ждать человека — значит отдать агенту оставшееся окно
Для рабочих станций и рядовых серверов изоляция и отключение учётки обратимы: ложное срабатывание обойдётся в несколько минут простоя, пропущенная атака — в домен.
Исключение — контроллеры домена и критичные серверы: их автоматически не изолируем, по ним только алерт. Изолированный DC останавливает всю сеть. К тому же адрес источника в части событий входа атакующий может подделать и подставить ваш DC — тогда автоматика положит его сама.
5. Признак «ошибка → исправление за секунды». В Sysmon (Event ID 1) или auditd (execve) это два запуска с почти одинаковой командной строкой с разницей в несколько секунд, первый — с ошибкой. В Sigma похожесть строк не выразить, но на разборе инцидента это хорошо видно глазами.
6. Включите архив всех событий, а не только алертов. В Wazuh он есть (logall_json в ossec.conf и archives в Filebeat), но по умолчанию выключен: в индекс попадают только алерты. Без архива восстановить ритм атаки потом будет не из чего.
Что из этого следует
-
Окно реагирования сжалось ещё до ИИ, агенты просто убирают из атаки паузы. Если атакующему хватает 30 минут, а на реакцию у вас уходит 40, вы не успеваете, как бы хорошо ни выглядели ваши 40 минут.
-
Если атакующему хватает получаса, первую реакцию должна делать автоматика.
-
Автоблок на одиночные алерты бесполезен из-за ложных срабатываний. Работают корреляция по темпу и учётки-ловушки.
-
Скорость — новый индикатор. Агент гибок, как человек, но работает в ритме машины, и ритм выдаёт его надёжнее любой сигнатуры.
Главная мысль. Там, где не нужно придумывать новое, а нужно делать рутинную работу по учебнику — разведку, перебор, типовые техники пентеста, — человек против ИИ проигрывает в любом случае. Агент делает то же самое, только без пауз, без усталости и не забывает результат команды, которая была 30 минут назад. Значит, с ИИ надо драться с помощью ИИ на стороне защиты или автоматикой, которая задерживает атакующего и выигрывает время для человека.
Источники
-
CrowdStrike 2026 Global Threat Report: https://www.crowdstrike.com/en-us/press-releases/2026-crowdstrike-global-threat-report/
-
Mandiant M-Trends 2026: https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026
-
Unit 42 Global Incident Response Report 2026: https://www.paloaltonetworks.com/blog/2026/02/unit-42-global-ir-report
-
Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign: https://www.anthropic.com/news/disrupting-AI-espionage
-
Sysdig / The Register, AWS break-in with AI assist: https://www.theregister.com/2026/02/04/aws_cloud_breakin_ai_assist/
-
PT ESC через SecurityLab: https://securitylab.ru/news/579551.php
Источник: habr.com