
Microsoft сообщила об уязвимости CVE-2026-83844 в Paint для Windows 11, которая позволяет удалённо запускать код без действий пользователя. Исправление вышло 13 октября 2026 года и распространяется через Microsoft Store. Уязвимость получила оценку 8,1 из 10. При этом Microsoft классифицировала её как Important, а не Critical.
Microsoft уточнила, что для атаки злоумышленнику не нужна аутентификация: достаточно отправить специально сформированный пакет уязвимой службе по сети.
Неаутентифицированный злоумышленник может воспользоваться этой уязвимостью, отправив специально сформированный пакет уязвимой службе по сети.
— Microsoft, разработчик Windows и Paint
Уязвимость исправлена в Paint версии 11.2609.401.0 и новее. Более ранние версии считаются уязвимыми. Проверить установленную версию можно командой PowerShell: Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version.
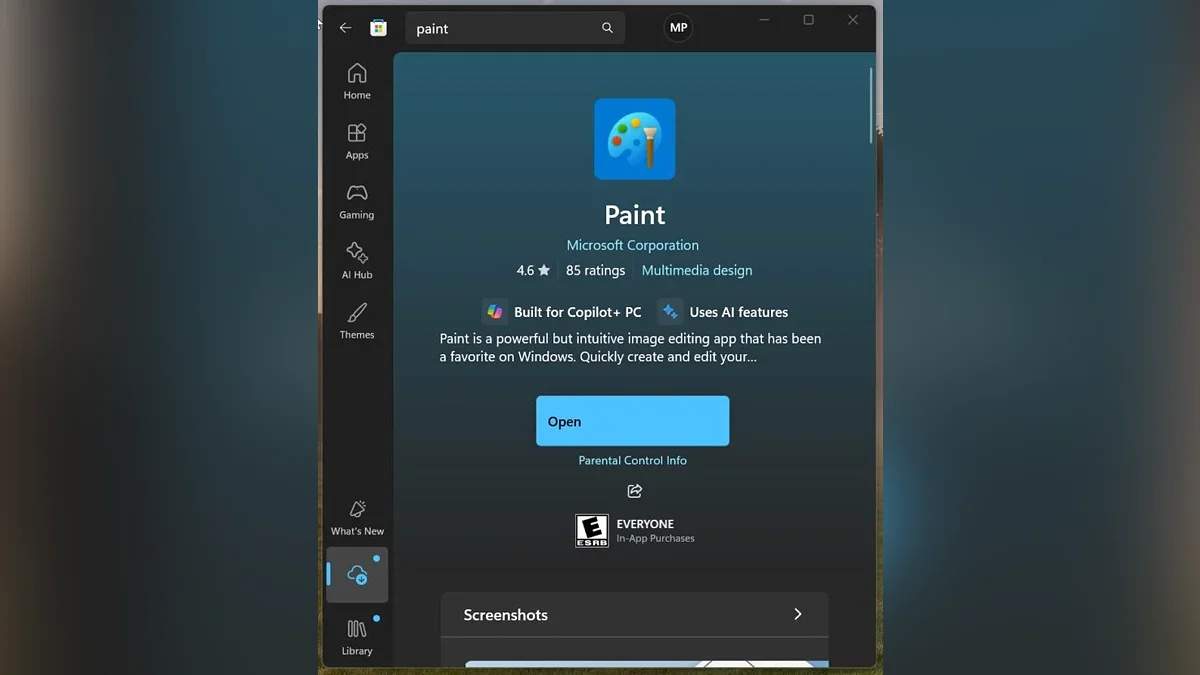
Стоит обновить даже если не используете
Однако установка октябрьского обновления Windows 11 сама по себе не гарантирует, что уязвимость в Paint устранена: приложение обновляется отдельно через Microsoft Store.
Сообщений об эксплуатации уязвимости в реальных атаках пока не обнаружено и Microsoft считает её сложной для эксплуатации.
Если в Microsoft Store не появляется обновление Paint, насколько надёжно пользователи могут рассчитывать на автоматическую установку исправления?
PC НовостиОС и программыВзломы и мошенничествоMicrosoftWindows 11WindowsЖелезо и технологии
Источник: vgtimes.ru