
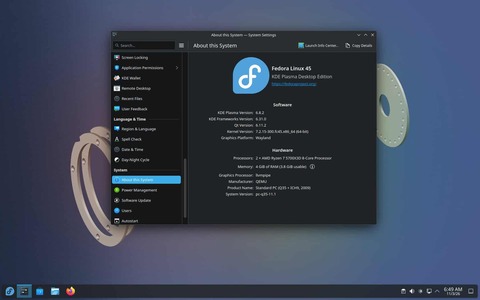
В начале ноября 2026 года состоялся релиз Fedora Linux 45 (под капотом GNOME 51/KDE Plasma 6.8, ядро Linux 7.2, GCC 16.2, GNU Binutils 2.47, GNU C Library 2.44, GDB 17.2, LLVM 23, Go 1.27, RPM 6.1, Perl 5.44, OpenSSL 4.0, Lua 5.5, Python 3.15, IBus 1.5.35, MySQL 9.7, MariaDB 12.3, Ruby on Rails 8.1, Podman 6, Erlang 27, Pandas 3, Fontconfig 2.18).
Проект Fedora Linux 44 вышел в апреле 2026 года. Релиз Fedora Linux 43 произошёл в октябре 2025 года. Выпуск Fedora Linux 42 случился в апреле 2025 года. Выпуск Fedora Linux 41 состоялся в октябре 2024 года. Версия Fedora Linux 40 вышла в апреле 2024 года. В ноябре 2023 года состоялся релиз Fedora Linux 39.
Сборки новой версии проекта доступны для скачивания.
По информации OpenNET, основные изменения и дополнения в Fedora Linux 45:
-
среда рабочего стола GNOME обновлена до ветки 51, в котором предложены оптимизации для повышения плавности вывода и исключения подвисаний во время анимации и при большой нагрузке на систему. Появилась опция для автоматической смены ландшафтной и портретной ориентации экрана при повороте устройства с акселерометром. Добавлена возможность проброса смарт‑карт при удалённом подключении к рабочему столу. В экран входа в систему добавлена поддержка аутентификации через корпоративные веб‑сервисы. Задействованы векторные изображения курсоров, поставляемые в формате SVG;
-
в установочных iso‑образах атомарно обновляемых редакций Fedora Atomic Desktop (Silverblue, Kinoite и тому подобное) вместо классического инсталлятора Anaconda на базе GTK задействован новый инсталлятор Anaconda WebUI на базе web‑интерфейса, уже применяемый в Fedora Workstation и в live‑сборках. Новый инсталлятор поддерживает удалённое управление установкой — пользователи теперь могут загрузить Fedora на целевой системе с опцией «inst.webui.remote» и управлять установкой через веб‑браузер на другом компьютере с аутентификацией по PIN‑коду и с шифрованием трафика;
-
все файлы конфигурации репозиториев RPM, изначально устанавливаемые при подключении репозитория, перенесены из каталога /etc/yum.repos.d в /usr/share/dnf5/repos.d. PGP‑ключи перенесены в /usr/share/pki/rpm‑gpg. Изменение упростит разделение изначальных настроек репозиториев и файлов конфигурации, изменённых пользователем;
-
в RPM по умолчанию включена проверка пакетов по цифровой подписи. При попытке установки пакетов без подписи или с некорректной подписью теперь будет выводиться ошибка, если пользователь явно не запустил rpm с флагом «‑nosignature». Ранее на уровне RPM выполнялась только проверка целостности по хэшам, а подлинность пакетов из репозиториев проверялась в YUM и DNF;
-
пакетный менеджер RPM обновлён до версии 6.1, в которой реализован новый синтаксис модификаторов для макросов (имя_макроса), изменяющих поведение макросов. Возвращено использование по умолчанию системы NSS (Name Service Switch) для поиска пользователей и групп. Решена проблема с остановкой обработки всех запросов к rpmdb во время выполнения транзакций. Добавлена возможность заверения файлов цифровой подписью с использованием токенов PKCS11;
-
для RPM‑пакетов реализован макрос «%openpgpverify», позволяющий использовать написанный на Rust инструментарий Sequoia вместо GnuPG для верификации пакетов.
-
в десктоп‑редакциях для управления ключами вместо gnome‑keyring и kwallet задействован компонент oo7 (D‑Bus Secret Service provider), написанный на Rust;
-
работающий на уровне ядра драйвер консоли fbcon заменён на kmscon, выполняемый в пространстве пользователя, использующий механизм KMS (Kernel Mode Setting), обеспечивающий более качественную отрисовку и лучше поддерживающий шрифты и Unicode;
-
разработчикам атомарных редакций предоставлена возможность разрешить установку из каталога FlatHub избранных проверенных приложений, вместо установки flatpak‑пакетов с теми же приложениями из репозитория Fedora. В Fedora поддерживается собственный flatpak‑репозиторий, содержимое которого формируется на основе пересборки rpm‑пакетов, в то время как большинство пользователей предпочло бы установку пакетов из каталога FlatHub, собираемых основными разработчиками приложений, а не сопровождающими Fedora;
-
для сборки iso‑образов атомарных редакций Fedora задействован инструментарий image‑builder вместо lorax;
-
в Fedora CoreOS добавлена поддержка systemd‑oomd и zram swap;
-
в инсталлятор добавлена поддержка установки в логические разделы, управляемые через инструментарий Stratis. На этапе установки можно создавать пулы из одного или нескольких накопителей, к которым применимы такие возможности, как динамическое выделение места в хранилище, снапшоты, обеспечение целостности и подключение слоёв для кэширования;
-
по умолчанию непривилегированным пользователям запрещён доступ к отладочным возможностям, использующим механизм ptrace;
-
реализован веб‑фронтэнд для получения более детальной информации об аварийных остановках работы ядра. При переходе ядра в состояние «paniс» показывается QR‑код со ссылкой, при открытии которой будут наглядно отображены данные трассировки вызовов, помогающие диагностировать проблему, предложены рекомендации по дальнейшим действиям и предоставлена возможность отправки отчёта об ошибке;
-
в сетевом конфигураторе NetworkManager по умолчанию задействован режим «IPv6-mostly», включающий DHCPv4-опцию 108 (по возможности использование только IPv6) и поддержку механизма CLAT (Customer‑side Translator, 464XLAT) для обеспечения работы приложений, поддерживающих только IPv4, на хосте с IPv6;
-
в утилитах chpasswd и newusers включена поддержка PAM (Pluggable Authentication Modules), благодаря которой в данных утилитах теперь учитываются системные политики для аутентификации и паролей, например, выставление требований к сложности пароля и запрет установки ранее используемых паролей;
-
добавлен пакет grub‑cc с урезанным вариантом загрузчика, предназначенным для применения на системах с UEFI Secure Boot. В урезанном варианте поставляется только минимальный набор вложенных модулей и поддерживается загрузка UKI‑образов (Unified Kernel Image). Удаление поддержки форматов изображений jpeg/png и дополнительных ФС позволяет снизить поверхность атаки на фоне периодического выявления уязвимостей в GRUB;
-
добавлена поддержка использования инструментария encapsule для запуска приложений в изолированном окружении, в котором вместо доступа к реальному домашнему каталогу пользователя, предоставляется доступ к его временному варианту;
-
предложены варианты пакетов с интегрированной средой разработки Lazarus (для Free Pascal), собранные с виджетами на базе GTK3, Qt5 и Qt6 (до этого пакет собирался только с GTK2);
-
реализована первая стадия подготовки к удалению API для доступа к криптоподсистеме ядра Linux из пространства пользователя (CRYPTO_USER_API — Crypto Userspace API). Данный API объявлен в ядре устаревшим из‑за потенциальных проблем с безопасностью и запланирован к удалению. Crypto Userspace API применяется в таких пакетах, как iwd, cryptsetup (используется в tcplay и VeraCrypt) и libkcapi (используется в dracut), но первая стадия не повлияет на их работу;
-
из репозитория удалены пакеты со средой рабочего стола Deepin, из‑за проблем с сопровождением (в пакетах длительное время остаются не исправленными серьёзные ошибки и уязвимости).
Fedora Linux 45 также является релизом Fedora Linux, в котором все сборки пакетов воспроизводимы. В нём также представлены новые макросы RPM для стандартизации и автоматизации распространённых задач по упаковке пакетов на языке R, модернизирована версия Fedora Games Lab за счёт перехода с Xfce на KDE Plasma, а также модернизирован интерфейс Fedora CI.
Ранее для Fedora 43 были введены в строй репозитории «free» и «nonfree» от проекта RPM Fusion, в которых доступны пакеты с дополнительными мультимедиа приложениями (MPlayer, VLC, Xine), видео/аудио кодеками, поддержкой DVD, проприетарными драйверами AMD и Nvidia, игровыми программами и эмуляторами.
В июле 2025 года команда проект Fedora Linux сообщила, что ищет поддержку у пользователей и разработчиков по поводу возможного обновления критериев выпуска новых дистрибутивов, чтобы больше не блокировать проблемы с загрузкой с оптических носителей (образов DVD), а также о том, следует ли продолжать учитывать проблемы с двойной загрузкой для компьютеров Mac на базе Intel как препятствие для выпуска. Речь идёт об образах установщика Fedora, которые должны загружаться при записи на оптические носители (DVD). Fedora официально прекратила тестирование поддержки оптических носителей в 2020 году, а теперь рассматривает возможность сделать её неблокируемой для любых выявленных проблем.
В октябре 2025 года Управляющий совет проекта Fedora после двухнедельных дискуссий утвердил правила, регламентирующие применение ИИ‑инструментов при разработке дистрибутива Fedora Linux. В проекте Fedora ИИ‑инструменты рассматриваются как потенциальная возможность сделать платформу лучше. У сообщества при этом имеются опасения, связанные с конфиденциальностью, безопасностью, этикой и качеством. В Fedora предложено не запрещать использование ИИ‑ассистентов при обязательном человеческом контроле за результатом их работы и несении разработчиком ответственности за код.
Источник: habr.com