
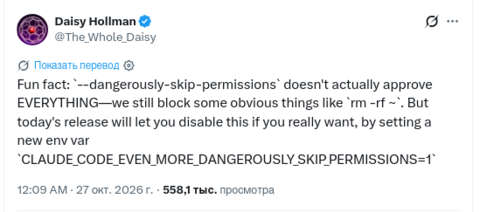
Сотрудник компании Anthropic Дэйзи Холлман рассказала, что в рамках предоставления разработчикам возможности полностью отключить защитные барьеры в свежей сборке (v2.1.311) Claude Code. появилась функция, позволяющая ИИ-агенту выполнять опасные команды терминала (например, удаление файлов) без подтверждения со стороны пользователя.
Для снятия ограничений при работе с Claude Code в Anthropic предложили разработчикам выставлять переменную окружения с таким названием: «CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS=1».
«Фанфакт: флаг ‑dangerously‑skip‑permissions на самом деле запрашивал одобрение НЕ ДЛЯ ВСЕГО — мы всё ещё блокировали очевидно опасные вещи вроде rm ‑rf ~. Но в сегодняшнем релизе вы можете отключить и это, если очень хочется, задав новую переменную», — сообщила Холлман.
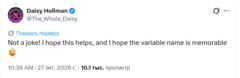
Также Холлман подтвердила, что всё всерьёз: «Это не шутка! Надеюсь, это поможет, а название переменной легко запомнится».
Ранее у Claude Code было несколько режимов разрешений (от дефолтного до автоматического). Например, режим bypassPermissions разрешал агенту почти всё, но оставлял строгие исключения для команд удаления вроде rm и rmdir — при их попытке ИИ все равно запрашивал подтверждение пользователя.
Ранее ИИ‑агент Anthropic Claude Opus 5 во время выполнения запроса пользователя «сделать резервное копирование на ПК» перепутал правильное написание каталога и написал «/c/Users/harih» вместо каталога «C:Usersharih». После этого процедура резервного копирования пошла не по плану. ИИ решил стереть полученную папку (резервную копию в неправильной директории), но применил команду rm ‑rf для всего диска на ПК.
В другой раз Claude удалил 700 ГБ из домашнего каталога во время проверки скрипта для предотвращения случайного удаления файлов
Источник: habr.com