
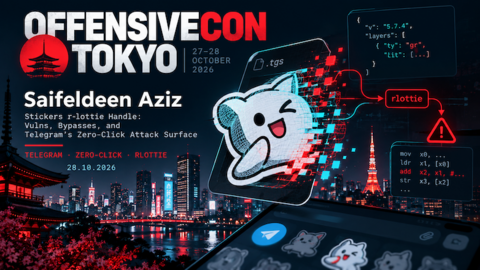
На конференции OffensiveCon Tokyo 28 октября исследователь безопасности Сайфелдин Азиз (Saifeldeen Aziz) представил результаты годового исследования Telegram. По его словам, ему удалось объединить уязвимости библиотеки обработки анимированных стикеров с ошибками серверной проверки файлов и добиться выполнения произвольного кода в Telegram для iOS без каких-либо действий со стороны пользователя.
В основе атаки лежит библиотека rlottie, которую Telegram использует для воспроизведения анимированных стикеров формата TGS. Это сжатые JSON-файлы с описанием векторной анимации. Клиент самостоятельно разбирает их содержимое и отрисовывает кадры.
Исследователь применил фаззинг rlottie под управлением больших языковых моделей. В результате обнаружились несколько ошибок повреждения памяти, затрагивающих клиенты Telegram для iOS, Android и настольных систем.
Однако наличие ошибок в библиотеке ещё не означало, что через них удастся атаковать пользователя. Telegram проверяет загружаемые стикеры на своих серверах, не позволяя потенциально опасным файлам добраться до уязвимого кода клиента.
Азиз решил проверить именно этот защитный механизм. Он обнаружил отдельные логические ошибки в процедурах проверки и доставки стикеров, которые позволяли обходить серверные и клиентские ограничения. Объединив их с уязвимостями rlottie, исследователь построил цепочку эксплуатации и, как утверждается в описании доклада, добился выполнения кода в Telegram для iOS.
Таким образом, проблема оказалась не только в ошибках обработки анимации, но и в архитектуре защиты: безопасность уязвимого клиентского кода зависела от того, сможет ли сервер гарантированно отфильтровать все опасные варианты входных данных.
Что ответил Telegram
Ещё в марте 2026 года исследователь Майкл Деплант из Zero Day Initiative сообщил Telegram о другой уязвимости rlottie, позднее получившей идентификатор CVE-2026-111105. Первоначально её оценили в 9,8 балла CVSS, однако затем оценку снизили до 7,0 с учётом заявленных Telegram серверных мер защиты. Telegram сначала сослался на серверную проверку как на средство защиты (все загружаемые стикеры проверяются серверами мессенджера перед воспроизведением), а через две недели запросил у ZDI полную цепочку удалённого выполнения кода. ZDI возразила, что требование предоставить полностью работающий RCE-эксплойт не соответствует обычной практике ответственного раскрытия уязвимостей.
15 октября ZDI опубликовала описание уязвимости со статусом 0-day. Речь шла об ошибке преобразования числовых значений, которая могла приводить к записи перед началом выделенного буфера. При этом опубликованная ZDI оценка предусматривает необходимость взаимодействия пользователя — в отличие от новой цепочки zero-click, о которой рассказал Азиз.
По утверждению Азиза, после получения результатов его исследования Telegram продолжил делать ставку прежде всего на ограничения доставки опасных данных, тогда как уязвимый код обработки анимации оставался в официальных клиентах.
Сам исследователь поставил вопрос: можно ли считать надёжной защитой механизм, при котором возможность эксплуатации клиентских уязвимостей полностью зависит от серверной логики поставщика мессенджера?
Пока опубликовано описание доклада, но не полный технический разбор цепочки. Поэтому неизвестны точные условия эксплуатации, затронутые версии клиентов и ограничения продемонстрированной атаки. Независимого подтверждения работоспособности этой zero-click-цепочки в открытых материалах также нет.
Источники: доклад Са́йфелдина Азиза на OffensiveCon, описание CVE-2026-111105 от ZDI, документация Telegram по формату TGS.
Источник: habr.com