
В компании ISPsystem (входит в группу компаний (ГК) «Астра») раскрыли детали инцидента с уязвимостью нулевого дня в российской платформы серверной виртуализации VMmanager (VMmanager 6 Hosting). В ISPsystem выпустили комплекс обновлений безопасности для продуктовой линейки VMmanager, переработали защитную архитектуру решений и провели проверку клиентской IT-инфраструктуры совместно со специалистами сервиса Kaspersky Incident Response и экспертами Kaspersky Threat Research.
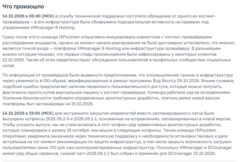
Инцидент затронул одну из сборок VMmanager 6 Hosting, применяемую хостинг‑провайдерами для автоматизированной выдачи виртуальных машин в открытом контуре. Злоумышленники успешно реализовали атаку за счёт ранее неизвестной 0-day уязвимости, а особенность Nginx пропускать такие запросы делала ее эксплуатацию возможной.
Анализ инцидента показал, что атака велась с активным применением искусственного интеллекта: алгоритмы динамически адаптировали тактику под особенности конкретных провайдеров и параллельно перебирали векторы нападения.
В расследовании приняли участие эксперты «Лаборатории Касперского», которые предоставили обновлённые базы индикаторов компрометации и специализированную утилиту Kaspersky Virus Removal Tool (KVRT) для сканирования и зачистки узлов провайдеров от вредоносных бинарных файлов.
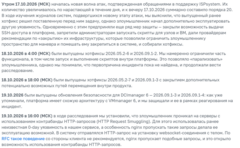
В ISPsystem усилили техническую поддержку, а реагирование велось круглосуточно. Вендор экстренно выпустил серию внеплановых исправлений, временно заблокировал возможность удалённого управления и запуск внутренних скриптов, что позволило ограничить злоумышленникам пространство для маневра и помешать ему закрепиться в системе.
Чтобы проверить эффективность исправлений в условиях реальной атаки, в ISPsystem развернули ряд стендов в открытом контуре, имитирующих инфраструктуру хостинг‑провайдеров (honeypot): часть из них содержала актуальные патчи безопасности. Другая же часть была намеренно оставлена уязвимой.
Совместный аудит затронутых инфраструктур и поиск остаточных артефактов продолжаются, совместно с заказчиками и партнёрами ISPsystem изучает скомпрометированные инфраструктуры, анализирует поведение злоумышленников, а также заложенные ими ранее бэкдоры.
«Инцидент затронул часть нашей инфраструктуры. С момента обнаружения атаки мы работали вместе с ISPsystem над ее локализацией и параллельно провели собственное техническое расследование — его итоги публикуем отдельно. Сейчас продолжаем вместе с вендором проверку и усиление защиты», — заявил генеральный директор FirstVDS Алексей Щербаков.
«В данном инциденте применялось вредоносное ПО, написанное с помощью искусственного интеллекта. Использование возможностей ИИ в атаке на программу, которая установлена во множестве организаций, создало чрезвычайно опасную ситуацию. Поэтому сейчас особенно важно применять средства киберразведки и защиты от современных угроз, в том числе на базе ИИ», — руководитель управления исследования угроз «Лаборатории Касперского» Александр Лискин.
«Мы столкнулись с беспрецедентной по своим масштабам атакой: одновременно под удар попали и наши продукты, и инфраструктура хостинг‑провайдеров. Это новая реальность: мир атак меняется, ИИ делает их быстрее и сложнее, и безопасность перестала быть статичным свойством кода. Это непрерывная работа, и в ходе инцидента мы перестраивали процессы: сокращали время реакции, уточняли анализ и выстраивали коммуникацию без преждевременных обещаний. Понимаем, что ситуация потребовала от заказчиков и их клиентов дополнительных усилий, благодарим за терпение и помощь. В период расследования мы не публиковали технические детали, чтобы не предоставлять злоумышленникам дополнительную информацию, которую бы они могли использовать в своих целях. Мы продолжаем расследование и не завершим его до тех пор, пока не будем уверены, что на стороне заказчиков не следов осталось вредоносных программ. Безопасность — это не состояние, а процесс, который требует постоянной работы, и мы ее продолжаем», — рассказал генеральный директор ISPsystem Павел Гуральник.
18 октября 2026 года в FirstVDS сообщили, что злоумышленники получили доступ к части сетевой инфраструктуры компании и данным некоторых клиентов через уязвимость в системе управления виртуализацией VMmanager 6 (решение входит в продуктовый портфель ГК «Астра»).
20 октября 2026 года в FirstVDS предупредили клиентов, что работа вендора над устранением уязвимости в системе управления виртуализацией VMmanager 6 всё еще продолжается. «Доступ к панели виртуализации для клиентов пока останется закрытым, и, скорее всего, надолго. Основные функции управления серверами мы переносим в личный кабинет, работа уже идёт. Не исключаем, что в дальнейшем так и оставим: всё управление будет в личном кабинете», — пояснили в FirstVDS.
21 октября 2026 года в FirstVDS сообщили клиентам, что инженеры компании завершили собственный технический разбор инцидента с уязвимостью в системе управления виртуализацией VMmanager 6. В FirstVDS выполнили техническое расследование, не дожидаясь результатов от вендора ISPsystem. В FirstVDS добавили, что вендор активно работал с инфраструктурой и сообщил, что уязвимость закрыта. Несмотря на это, открывать доступ в FirstVDS пока не будут, до полного восстановления и проверки затронутых узлов инфраструктура остаётся в изоляции.
23 октября 2026 года в FirstVDS рассказали, что серверы клиентов работают, но всё, что связано с управлением, может проворачиваться медленнее, чем обычно. Также в компании пояснили первую информацию насчёт компенсаций клиентам.
Источник: habr.com