
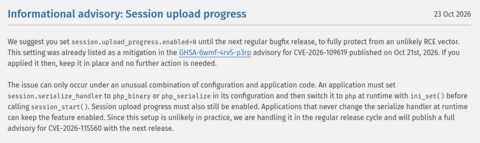
В команде проекта PHP сообщили об обнаружении уязвимости CVE-2026-115560, которая потенциально может использоваться для удалённого выполнения кода на сервере при определённом редком сочетании нестандартных настроек (не работает в конфигурации по умолчанию) и выполняемого PHP-кода. Подробности об уязвимости разработчики планируют опубликовать после готовности очередных корректирующих выпусков PHP.
В качестве обходного пути защиты рекомендуется выставить в php.ini параметр «session.upload_progress.enabled=0». Проблема проявляется при наличии в настройках параметра «session.serialize_handler», выставленного в значение «php_binary» или «php_serialize», и изменения этого параметра в PHP-коде на значение «php» через функцию «ini_set()» на стадии до вызова функции session_start().
Ранее в команде PHP Foundation представили технический отчёт о проблемах, возникших в процессе устранения исправленных ранее двух критических уязвимостей PHP2Shell в PHP (CVE-2026-109618 и CVE-2026-109619), которые потенциально могли привести к несанкционированному RCE.
Команда безопасности PHP выпустила корректирующие выпуски PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также патчи для уже не поддерживаемых веток PHP 7.4, PHP 8.0 и PHP 8.1, в которых исправлены критические уязвимости. В команде PHP призвали администраторов установить обновления. Заявлено, что полное блокирование уязвимостей возможно только через установку обновления.
Источник: habr.com