
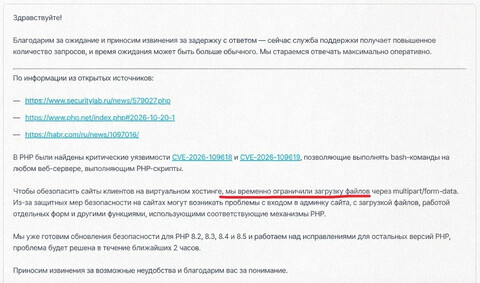
Один из крупнейших российских регистраторов доменных имен «Рег.ру» временно ограничивал загрузку файлов через панель управления из-за уязвимостей в PHP.
Пользователи «Рег.ру» сообщили о проблемах с сайтами, которые работают через этот сервис. Они не могут загрузить файлы через панель управления из‑за «ошибки 403». «Ошибки 403 так и есть. Проблема c PHP и отключенным **** multipart/form‑data. Не работают не загрузки изображений ни синхронизации с каталогами», — пояснили в комментариях к ситуации пользователи на detector404.
Техническая поддержка ресурса пояснила, что в компании временно ограничили загрузку файлов, чтобы обезопасить сайты клиентов.
Ранее в команде PHP Foundation представили технический отчёт о проблемах, возникших в процессе устранения исправленных ранее двух критических уязвимостей PHP2Shell в PHP (CVE-2026-109618 и CVE-2026-109619), которые потенциально могли привести к несанкционированному RCE.
Команда безопасности PHP выпустила корректирующие выпуски PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также патчи для уже не поддерживаемых веток PHP 7.4, PHP 8.0 и PHP 8.1, в которых исправлены критические уязвимости. В команде PHP призвали администраторов установить обновления. Заявлено, что полное блокирование уязвимостей возможно только через установку обновления.
Источник: habr.com