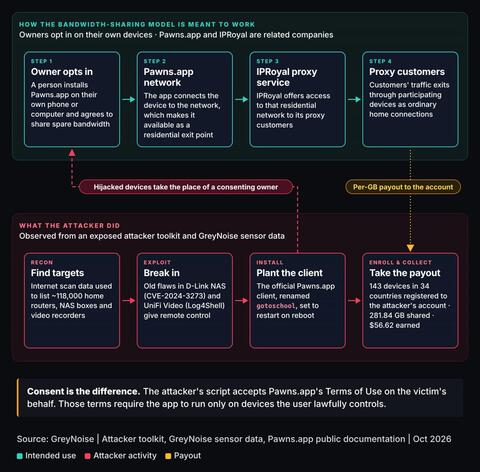
Исследователи GreyNoise выявили кампанию по несанкционированному использованию интернет‑каналов («проксиджекинг») затронула устройства D‑Link и Ubiquiti в 34 странах. Злоумышленники монетизируют интернет‑соединения жертв, подключая их к коммерческой сети резидентных прокси‑серверов.
Операторы этой схемы устанавливали на устройства пользователей приложение Pawns.app — легитимный сервис, позволяющий зарабатывать деньги, предоставляя доступ к своему интернет‑каналу. Установка производилась без согласия владельцев оборудования.
Участники Pawns.app получают вознаграждение за то, что через их сеть проходит трафик других пользователей (при условии, что соединение осуществляется с доверенных IP‑адресов, не находящихся в чёрных списках).
Компания GreyNoise, специализирующаяся на анализе угроз, выявила эти действия в ходе расследования подозрительной активности в одной из организаций. Было обнаружено как минимум 143 скомпрометированных устройства по всему миру.
По данным исследователей, для взлома периферийных устройств и установки Pawns.app злоумышленники использовали ряд уязвимостей:
-
CVE-2024-3272 и CVE-2024-3273 в сетевых хранилищах (NAS) D‑Link ShareCenter;
-
CVE-2021-44228 в системах видеонаблюдения Ubiquiti UniFi Video NVR;
-
CVE-2025-31324 в платформе SAP NetWeaver Visual Composer.
Также были зафиксированы попытки взлома устройств DVR/NVR от компаний Hikvision и Dahua, однако данных об уязвимостях в этих случаях нет.
Как отмечают в GreyNoise, в ряде ситуаций злоумышленники настраивали аутентификацию по SSH‑ключам в качестве резервного способа доступа. Даже легитимные прокси‑сети из‑за недостаточного контроля могут пропускать подозрительный трафик через узлы, предоставленные рядовыми пользователями. Это чревато блокировкой IP‑адресов владельцев устройств или обвинениями в причастности к противоправной деятельности.
Ранее ФБР предупреждало, что подобные сети могут использоваться для проведения масштабных атак типа «credential stuffing» (автоматизированный подбор учётных данных) против различных онлайн‑платформ.
В GreyNoise рекомендуют избегать загрузки программного обеспечения из ненадёжных источников: под видом бесплатных приложений может скрываться вредоносное ПО, которое подключает устройство к сети резидентных прокси‑серверов.
Кроме того, злоумышленники часто эксплуатируют известные уязвимости в устройствах, подключённых к интернету. Поддержание актуальных версий программного обеспечения на NAS‑устройствах, видеорегистраторах и других системах, имеющих выход в интернет, позволяет существенно снизить риск их взлома.
Ранее сообщалось, что хакеры используют цепочку из двух недавно обнаруженных уязвимостей в роутерах MikroTik для получения контроля над устройствами с доступом к SSH‑сервисам через интернет.
Источник: habr.com