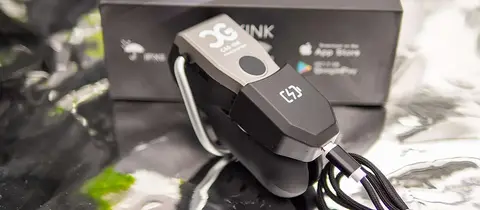
В сети вновь обратили внимание на уязвимость умного мужского пояса верности Qiui Cellmate Chastity Cage, которая позволяет удалённо заблокировать устройство. При этом сама проблема не новая: специалисты по кибербезопасности обнаружили её ещё в октябре 2020 года.
Cellmate Chastity Cage — это электронное устройство для мужского целомудрия, которое фиксируется вокруг основания гениталий. В отличие от обычных поясов верности, устройство оснащено электронным замком и Bluetooth-модулем. Управлять им можно через мобильное приложение, в том числе передавая контроль другому человеку. При этом физического ключа или штатного механического аварийного разблокирования у устройства не предусмотрено.
Исследователи из британской компании Pen Test Partners выяснили, что проблема находилась не только непосредственно в Bluetooth-соединении, но и в серверном API, через которое приложение взаимодействовало с устройством. Из-за нескольких ошибок в системе аутентификации злоумышленник мог получить управление замком и запретить его владельцу открыть устройство. В худшем случае это означало бы, что снять его самостоятельно без повреждения механизма практически невозможно. Исследователи также обнаружили возможность получить через API персональные данные пользователей, включая имена, номера телефонов, пароли и координаты, связанные с регистрацией приложения. По оценке специалистов, эти сведения могли использоваться для шантажа и фишинга.
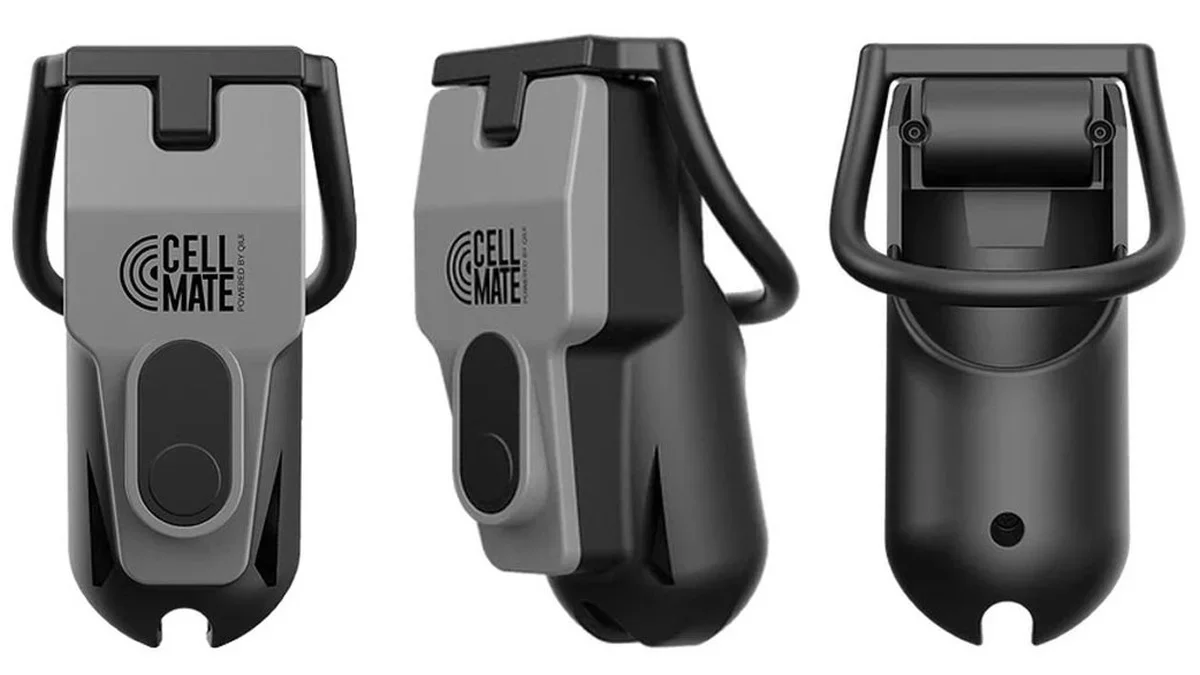
Вот такой вот пояс верности
В январе 2021 года стало известно, что опасения исследователей оказались не теоретическими. Злоумышленники действительно получили возможность блокировать устройства Cellmate и начали требовать у владельцев выкуп в биткоинах за разблокировку. В некоторых случаях пользователи получали сообщения с угрозами и теряли возможность управлять поясом через приложение.
После публикации исследования производитель Qiui выпустил обновления, а к январю 2021 года, по информации Pen Test Partners, проблемы мобильного приложения и API были заявлены как исправленные. Поэтому утверждение о том, что описанная уязвимость остаётся актуальной именно сейчас, требует отдельного подтверждения.
Как вы считаете, достаточно ли одной возможности навсегда заблокировать устройство, чтобы владельцы отказались от его использования?
НовостиЖелезо и технологиипроисшествия
Источник: vgtimes.ru