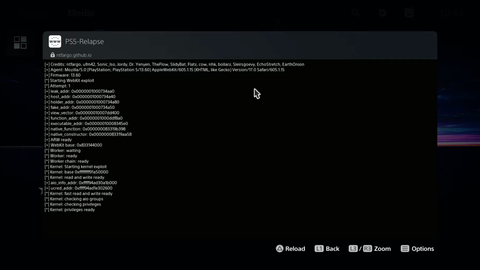
Разработчик Натан Фарго (Nathan Fargo) опубликовал Relapse — открытую цепочку эксплойтов для PlayStation 5. Она работает с версиями прошивок от 7.00 до 13.60, даёт доступ к памяти ядра и позволяет устанавливать пользовательский софт.
Relapse запускается через системный браузер PS5 и последовательно использует две группы уязвимостей. На первом этапе ошибки в JavaScriptCore и системе копирования объектов позволяют получить доступ к памяти браузерного процесса.
После этого эксплойт переходит к ядру. Используя утечку адресов и ошибку use-after-free в функции ядра aio_multi_wait, получается обойти рандомизацию памяти и получить доступ на чтение и запись к ядру системы. Так получается, потому что ядро продолжает обращаться к уже освобождённому участку памяти, содержимое которого успевает подменить Relapse.
Успешная атака открывает ELF‑загрузчик на сетевом порту 9021. С его помощью на консоль можно передавать программы, служебные модули, инструменты для отладки, запуска homebrew‑приложений и работы с файловой системой. Эксплойт не предусматривает установку альтернативной прошивки, поэтому после перезагрузки PS5 надо повторять цепочку атак.
Исходный код проекта доступен на GitHub. Важно отметить, что актуальная версия системного ПО PS5 — 14.00, а эксплойт работает с прошивками до версии 13.60.
Разработчик выпустил AnyPS5 — инструмент для запуска PS5-игр на ПК без эмуляцииРазработчик под никнеймом boykopovar выпустил AnyPS5 — инструмент для запуска PS5-игр на ПК без эмул…habr.com
Источник: habr.com