
Microsoft провела операцию по пресечению деятельности мошеннической платформы EvilTokens. Она работала по модели подписки и использовала чат‑бота для взлома 12 тысяч учётных записей компании за несколько месяцев.
EvilTokens работала в Telegram‑канале в феврале; за доступ к ней взимался первоначальный взнос в размере $1500, а затем — ежемесячная плата в $500. Платформа предлагала комплексное решение, упрощающее большинство этапов массового взлома аккаунтов электронной почты. Она помогала клиентам анализировать содержимое почтовых ящиков, выбирать наиболее прибыльные цели и составлять убедительные письма, с помощью которых сотрудников компаний обманом заставляли переводить средства на счета, контролируемые злоумышленниками.
«Хотя EvilTokens помогала киберпреступникам получать доступ к учётным записям электронной почты, ключевым элементом сервиса был чат‑бот на базе ИИ. Он анализировал входящие письма жертвы и помогал преступникам выявлять доверительные связи, процессы авторизации платежей, важные должностные обязанности и другие обстоятельства, при которых мошенничество с наибольшей вероятностью могло увенчаться успехом, — сообщили в Microsoft. — Платформа даже могла рекомендовать стратегии мошенничества, включая составление сообщений от имени доверенных контактов, чтобы побудить жертв к действиям».
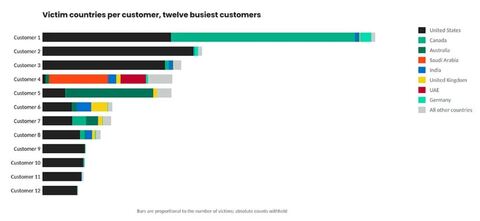
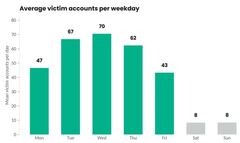
По данным компании, пользователи EvilTokens скомпрометировали 12 тысяч учётных записей клиентов, принадлежащих 10 тысячам организаций по всему миру; наибольшее число пострадавших пришлось на США. В число стран с высоким количеством инцидентов также вошли Канада, Великобритания, Австралия, Индия и Франция. Среди пострадавших организаций — компании из сфер оптовой торговли, строительства, финансовых услуг, недвижимости, высшего образования и здравоохранения.
Используя правовые механизмы и сеть партнёров, Microsoft добилась блокировки 50 веб‑сайтов и 150 доменов, задействованных в работе EvilTokens. Полиция Лондона арестовала двух мужчин по подозрению в причастности к деятельности этой платформы.
Взлом учётных записей осуществлялся с использованием легитимного процесса OAuth, известного как аутентификация с помощью кода устройства (device code authentication). Этот метод аутентификации предназначен для телевизоров и устройств с ограниченными возможностями ввода — то есть тех, у которых нет интерфейса для выполнения стандартной процедуры входа в систему. В рамках этой модели устройство, на котором выполняется вход, отображает код и предлагает пользователю ввести его в браузере на другом устройстве. Затем новое устройство проходит процедуру аутентификации.
Сервис EvilTokens предоставлял клиентам платформу для автоматизации массовой рассылки спама. Пользователи, переходившие по вредоносным ссылкам или открывавшие вложения в таких письмах, попадали на веб‑страницу со скрытым скриптом автоматизации. Этот скрипт в режиме реального времени взаимодействовал со службой идентификации Microsoft, генерируя код для регистрации устройства, принадлежащего злоумышленнику. Компания SpyCloud определила эту службу как Microsoft Entra.
Пользователь видел код устройства и инструкцию: скопировать его и ввести на официальном портале Microsoft для входа с устройства. Сложная серверная логика на базе Node.js позволяла операции обходить традиционные системы обнаружения, работающие на основе сигнатур или шаблонов. Данный метод обеспечивал сквозной процесс атаки: от генерации динамических кодов устройств до действий, выполняемых после компрометации учётной записи.
Специальная панель управления позволяла адаптировать приманки под профили целевых организаций. Платформа также в значительной степени автоматизировала остальные этапы атаки. EvilTokens анализировала до 5000 скомпрометированных писем одновременно. С помощью ИИ платформа выявляла сотрудников, уполномоченных распоряжаться крупными суммами денег, их непосредственных руководителей, а также подбирала убедительные сценарии, позволявшие убедить сотрудников перевести средства на счета, подконтрольные злоумышленникам.
По заявлению Microsoft, появление EvilTokens ознаменовало собой серьёзный сдвиг в сфере массовой компрометации учётных записей и последующих действий злоумышленников. Раньше для анализа тысяч писем и восстановления структуры управления организацией, а также выявления поставщиков, клиентов и других контрагентов, требовалось много времени. Использование инструментов на базе ИИ значительно упрощает эту задачу.
«Для организаций вывод таков: следует исходить из того, что в случае компрометации почтового ящика злоумышленники могут изучить его содержимое за считанные минуты, а не дни, — отмечают в Microsoft. — Надёжная защита и мониторинг учётных записей остаются критически важными, однако организациям также следует независимо проверять запросы на изменение платёжных реквизитов, перенаправление средств или одобрение необычных транзакций через второй, доверенный канал связи».
Источник: habr.com