
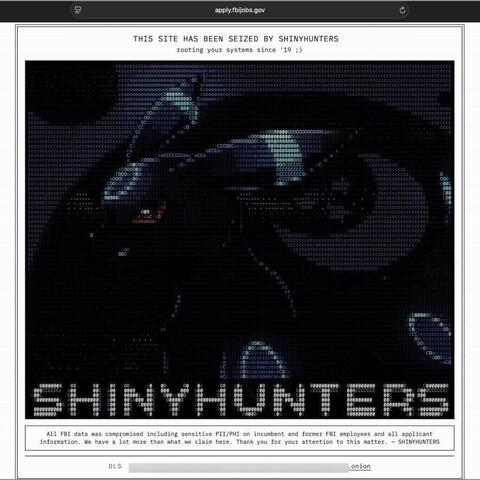
Хакерская группировка ShinyHunters заявила о взломе сайта и кадровой облачной IT-системы ФБР США и краже данных пользователей, включая информацию о действующих агентах организации. Тестовый образец базы на 5 тыс. сотрудников проверили журналисты 404media.
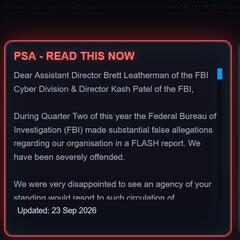
Хакеры пояснили, что их действия «не преследуют финансовых целей», и требуют, чтобы ФБР удалило отчёт, содержащий, по их утверждению, ложные обвинения в адрес группировки.
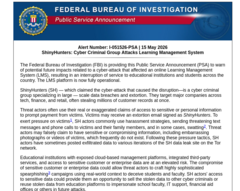
Сообщается, что среди полученных данных есть имена сотрудников ФБР, их домашние адреса, контактные номера телефонов, информацию об их супругах и данных семьи, а также сведения о кандидатах на работу в ведомстве.
В ShinyHunters пояснили, что получить доступ к таким закрытым данным стало возможно благодаря уязвимости нулевого дня на серверной платформе Oracle PeopleSoft, которая используется кадровыми службами и рекрутерами для хранения личной информации соискателей. Потом хакеры перешли к взлому облачных ресурсов ФБР, размещённых на Amazon, где хранятся данные агентов и соискателей работы в агентстве.
ShinyHunters сообщили СМИ, что они скопировали терабайты данных ФБР. По мнению экспертов, украденные у ведомства данные могут представлять собой серьёзную угрозу для контрразведки, поскольку хакеры и зарубежные шпионы используют эту информацию для принуждения или вымогательства агентов ФБР и их семей к сотрудничеству с иностранным правительством.
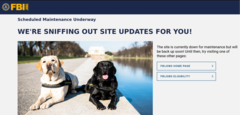
После сообщения об утечке данных хакеры изменили страничку сайте ФБР с вакансиями. Там некоторое время открывалось сообщение, аналогично которому в ведомстве размещают на сайтах злоумышленников после их блокировки.
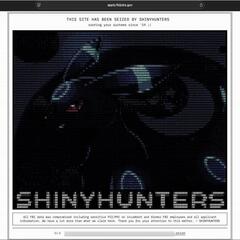
Сейчас этот сайт «временно недоступен в связи с техническим обслуживанием». Также перестал работать портал для кандидатов, желающих стать специальными агентами ФБР.
Это уже второй в текущем году известный случай взлома систем ФБР. Ранее неизвестные хакеры проникли в одну из систем ведомства, предназначенную для управления перехватом переговоров в режиме реального времени и ордерами на ведение внешней разведки, что могло привести к раскрытию объектов слежки.
В марте 2026 года отдельному взлому подверглась личная электронная почта директора ФБР Каша Пателя. Злоумышленники опубликовали в сети фотографии и другие материалы, связанные с Пателем.
Источник: habr.com