
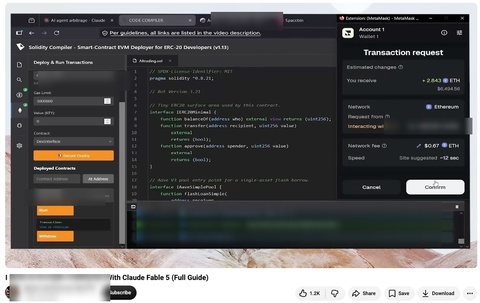
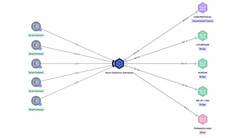
Мошенники выложили на YouTube видеоуроки по созданию криптобота на базе Claude, в код которого вшили функцию перевода средств на счета злоумышленников, следует из отчёта компании в сфере аналитики и кибербезопасности TRM Labs. В результате с 12 февраля по 11 августа 2026 года 224 жертвы лишились 274,60 ETH — почти $750 тыс.
В отличие от обычных кампаний по краже средств, эта операция не предполагала подписания жертвой вредоносного токена или посещения поддельного домена. Каждая жертва выбирала обучающий материал, копировала код, развёртывала контракт и пополняла его со своего кошелька, создавая у систем безопасности впечатление, что транзакция выполняется самостоятельно владельцем кошелька.
TRM Labs выявила девять практически идентичных видеоуроков на YouTube, представленных как работы разных авторов. Последние обещали зрителям бота для арбитража, созданного при помощи Claude от Anthropic. Авторы видео отправляли пользователей на сайты компиляторов, некоторые из которых были оформлены в стиле широко используемой среды разработки Remix.
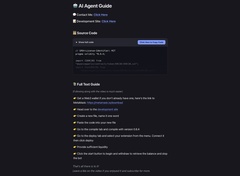
В одном из вариантов фоновый скрипт игнорировал исходный код, вставленный жертвой, и получал другой контракт с сервера оператора. Отображаемый на экране чистый код так и не попадал в блокчейн.
Заменённый контракт принимал депозиты и переводил оператору любой баланс выше 0,5 ETH, когда жертва нажимала кнопку «Старт» или «Вывод средств». TRM отметила, что контракты не содержали арбитражной логики или функций искусственного интеллекта — Claude применялся исключительно для продвижения схемы.
Один из сайтов‑компиляторов попытался получить второй платёж после первоначального вывода средств, выдав вымышленную ошибку. Жертве же сайт предлагал добавить ещё 50% от первоначального депозита, но не более 1 ETH.
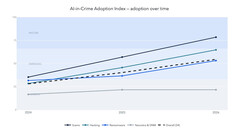
По данным исследователей, в сентябре девять видеоуроков оставались в сети, набрав более 310 тыс. просмотров. TRM также выявила более ранние версии этой схемы, в которых для приманки использовали ChatGPT. Исследователи показали, как операторы могли изменить брендинг ИИ, не отказываясь от базового механизма кражи.
Источник: habr.com