
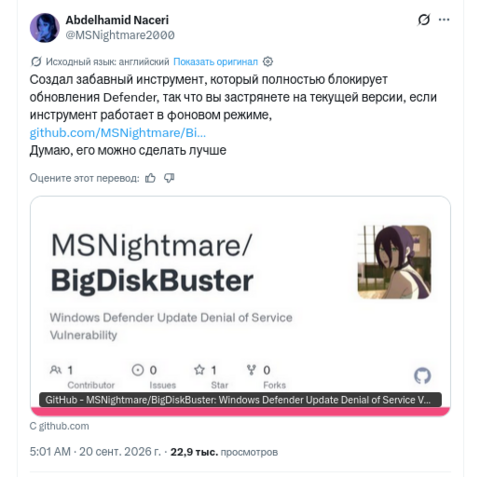
Инженер‑исследователь по ИБ и бывший сотрудник подразделения Microsoft V&M (Microsoft Security Response Center: Vulnerabilities & Mitigation) по имени Абдельхамид Насери (aka Nightmare Eclipse или MSNightmare) опубликовал в открытом доступе новую уязвимость нулевого дня в Microsoft Defender под названием BigDiskBuster (Windows Defender Update Denial of Service Vulnerability).
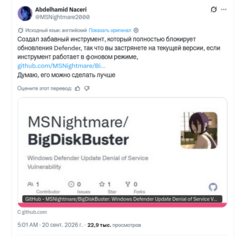
«Это уязвимость в обновлении Microsoft Defender, связанная с отказом в обслуживании (DoS). Это подтверждение концепции похоже на UnDefend, оно не позволяет защитнику Windows выполнять обновления платформы/сигнатуры, MSWD. Кажется, работает на всех поддерживаемых версиях Windows, но PoC немного глючит и требует некоторого переписывания», — пояснил Nightmare Eclipse.
BigDiskBuster представляет собой локальный PoC (Proof of Concept), который, по утверждению автора, позволяет вызвать отказ в обслуживании механизма обновления Microsoft Defender.
Инструмент отслеживает создание каталогов обновлений в Platform и Definition Updates, после чего определяет объём свободного места на диске C: и создаёт в%TEMP% скрытый файл, запрашивая для него практически всё доступное пространство.
При последующих изменениях файловой системы PoC повторяет операцию и пытается занять вновь появившееся свободное место.
Отдельно инструмент BigDiskBuster удерживает открытым дескриптор MRT.exe, разрешая совместный доступ только на чтение и тем самым блокируя последующее открытие файла с несовместимыми правами записи или удаления.
По заявлению автора BigDiskBuster, в результате Microsoft Defender не может выполнять обновления платформы и сигнатур. Причём сам Microsoft Defender при этом напрямую не отключается, однако отсутствие свежих обновлений аналитики безопасности снижает актуальность локальной защиты от новых угроз.
За последние несколько месяцев Nightmare Eclipse опубликовал множество уязвимостей нулевого дня для Windows, включая BlueHammer, RedSun, GreenPlasma и YellowKey. Некоторые из этих них были нацелены на Microsoft Defender (UnDefend и ShieldCrash), а другие — на BitLocker и компоненты Windows. Ранее Nightmare Eclipse представил эксплойт уязвимости нулевого дня для Microsoft Defender под названием RoguePlanet. Уязвимость затрагивает полностью обновлённые устройства Windows 10 и Windows 11, позволяя злоумышленникам запускать командную строку с правами SYSTEM через баг состояния гонки в Microsoft Defender.
Источник: habr.com