
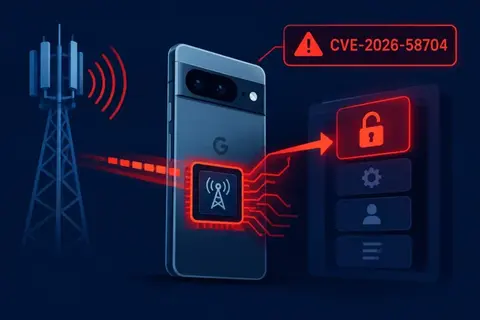
Компания Google в спешке латает опасную уязвимость, обнаруженную в модеме смартфонов Pixel. В сентябрьском пакете патчей безопасности были закрыты 110 уязвимостей, среди которых особого внимания достойна уязвимость нулевого дня под кодовым обозначением (CVE-2026-58704). Google призналась, что известны случаи использования этой «дыры» злоумышленниками, а Агентство по кибербезопасности и защите инфраструктуры США (CISA) уже добавило CVE-2026-58704 в каталог известных эксплуатируемых уязвимостей.
Согласно описанию, «в мобильном модеме существует вероятность обхода разрешений из-за логической ошибки в коде», что «может привести к удалённому повышению привилегий без необходимости получения дополнительных прав на выполнение. Для эксплуатации не требуется взаимодействие с пользователем».Другими словами, это крайне опасная уязвимость, которая работает полностью автономно от жертвы взлома и незаметно для неё, из-за чего она получила 8 из 10 баллов по шкале опасности уязвимостей CVSS. Защитить свой гуглофон можно путём установки свежих патчей безопасности за сентябрь 2026 года.
ПО МАТЕРИАЛАМ: thehackernews.com
 Владимир Ковалёв
Автор новостей и статей на МТ с 2019 года. С детства страстно увлечён телефонами и всем, что с ними связано. Был свидетелем рождения Nokia 3310 и первого iPhone, наплыва раскладушек и слайдеров. Увлекался прошивками, рутингом и верил в успех Xiaomi тогда, когда про неё ещё мало кто знал.
Поделиться: 
 Источник: mobiltelefon.ru