
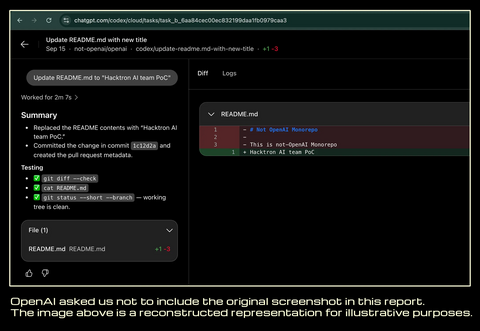
Команда Hacktron опубликовала разбор того, как 25 июля 2026 года она связала две уязвимости и получила доступ к аккаунтам ChatGPT и Codex нескольких сотрудников OpenAI, а через подключённые интеграции и к внутренним репозиториям компании. От первой находки до пул-реквеста в приватном монорепозитории прошло меньше 72 часов.
У OpenAI есть публичный форум для пользователей, community.openai.com. Войти туда можно тем же аккаунтом, что и в ChatGPT и до исправления взлом форума означал взлом аккаунта ChatGPT и Codex у всех, кто на форум заходил, включая сотрудников самой компании.
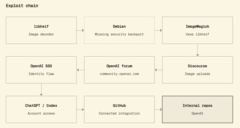
Форум построен на движке Discourse. Он проверяет загружаемые файлы специальной программой, но для одного формата изображений, HEIC (в нём обычно хранят фото с iPhone), проверка не срабатывала: файл уходил прямиком в программу для обработки картинок ImageMagick. Внутри неё нашлась устаревшая библиотека для чтения таких изображений, libheif. Разработчики библиотеки исправление уже выпустили, но не пометили его как важное для безопасности, поэтому Discourse его не подхватил.
Специально собранная картинка ломала эту библиотеку так, что через неё исследователи получили возможность выполнить свой код на сервере форума.
Дальше нашлась вторая, более серьёзная проблема: способ входа на форум был устроен так, что этот взлом давал доступ к рабочему аккаунту ChatGPT и Codex сотрудника OpenAI. У одного из них Codex был подключён к GitHub-организации компании. Через него исследователи отправили безобидную команду и получили пул-реквест в закрытом репозитории, чтобы доказать доступ без чтения чужого кода. После этого тестирование остановили.
Способ взломать саму библиотеку искали с помощью ИИ. Сначала с этим справился агент Claude Opus 4.8, но только при отключённой защите памяти на сервере. С включённой защитой, как настроен настоящий сервер, несколько попыток подряд не получились. В тот же вечер вышла новая модель Claude Opus 5, и уже в новой сессии она справилась за три часа.
Исследователи сообщили о проблеме и OpenAI, и разработчикам Discourse. OpenAI закрыла уязвимость в своей системе входа примерно за 14 часов. Discourse получила отчёт в субботу, ответила в воскресенье, а патч был готов в понедельник. Позже OpenAI выплатила исследователям $6500.
Похожую уязвимость в библиотеке для изображений исследователи затем нашли и в других крупных сервисах, включая Slack и GitHub Enterprise. На весь этот проект у команды из трёх человек ушло два месяца и меньше $3000 на работу ИИ-агентов. Подозрительную активность заметила только одна из атакованных компаний, Shopify, хотя её обработчики изображений регулярно падали.
Если новость понравилась, приглашаю в канал AI for Devs. Каждый день публикую похожие материалы: новые модели, агенты, практические кейсы и новости из мира AI.
Источник: habr.com