
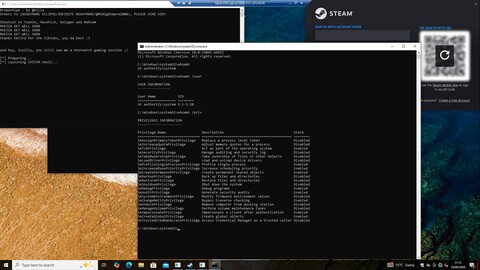
Разработчик Джейдип Модхвадия (aka KillaBoi) раскрыл информацию о критической уязвимости нулевого дня (BrokenPipe — Steam Client Service LPE Vulnerability) в клиенте Steam в Windows, использование которой позволяет любому обычному пользователю незаметно повысить права в системе до полных привилегий SYSTEM.
По заверению автора репозитория с демо-PoC, в Valve об этой проблеме были уведомлены в марте 2926 года, но компания так и не исправила клиент для Windows. Исследователь добавил, что его соответствующий отчёт на HackerOne пометили как дубликат, что и побудило разработчика опубликовать PoC в общем доступе в надежде ускорить исправление проблемы со стороны Valve.
Уязвимость BrokenPipe использует возможности steamservice.exe (службы Windows, устанавливаемой вместе с клиентом Steam от Valve). Этот инструмент обычно запускается в ОС с правами SYSTEM и выполняет операции, требующие повышенных разрешений от имени клиента Steam.
Согласно техническому описанию BrokenPipe, эта уязвимость связана с тем, как служба Steam Client обрабатывает подписанные VDF‑файлы установочных скриптов. Например, VDF‑файл имеет легитимную подпись Valve, а корневой каталог установки, контролируемый вызывающей стороной и используемый службой, предположительно не покрывается этой подписью.
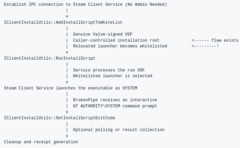
Основные этапы работы PoC по этому инциденту:
-
BrokenPipe подключается к службе клиента Steam без прав администратора и вызывает IClientInstallUtils::AddInstallScriptToWhiteList, предоставляя подлинный VDF‑файл, подписанный Valve, вместе с контролируемым злоумышленником местом установки, что приводит к тому, что перемещённый лаунчер становится доверенным;
-
затем эксплойт вызывает IClientInstallUtils::RunInstallScript, в результате чего служба Steam уровня SYSTEM обрабатывает VDF и запускает выбранный лаунчер со своими собственными привилегиями;
-
в итоге PoC запускает C:WindowsSystem32cmd.exe от имени SYSTEM, а команда whoami/user возвращает локальный системный SID S-1-5-18.
Модхвадия пояснил, что проект BrokenPipe не подделывает, не модифицирует и не обходит цифровую подпись Valve (VDF). Вместо этого в уязвимости используется то, что описывается «как пробел в том, что фактически охватывает эта подпись».
Проект BrokenPipe проверили на версии Steam 10.96.30.42 на современных 64-битных системах Windows 10 и Windows 11. Для работы уязвимости не требуется аутентификация в Steam. Тем не менее, для использования BrokenPipe злоумышленнику уже требуется доступ к выполнению кода от имени локального пользователя. Но это ограничение снижает критичности проблемы. Например, распространённые вредоносные ПО, стилеры, RAT и другие зловредные инструменты хакеров часто ищут на ПК жертв локальные уязвимости для повышения привилегий после получения первоначального доступа. А уязвимость в таком распространённом ПО, как Steam, может обеспечить вредоносной ПО удобный путь от ограниченных пользовательских привилегий к полному контролю на уровне SYSTEM.
Источник: habr.com