
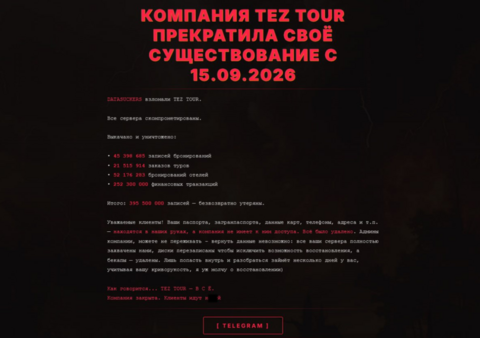
15 сентября хакерская группировка DataSuckers заявила о взломе инфраструктуры туроператора Tez Tour. На главной странице компании появилось сообщение о захвате серверов и компрометации данных на дисках.
Из информации на сайте Tez Tour после взлома следует, что хакеры скачали и уничтожили более 395 млн записей, включая 45,4 млн записей бронирования, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Вместе с этим на странице появилось обращение к клиентам компании и администраторам.
Хакеры утверждают, что получили доступ к инфраструктуре около двух недель назад и постепенно расширяли права доступа. Из заявления также следует, что администраторы использовали старые версии ПО с уязвимостями, а бэкапы хранились на одном сервере с сайтом.
По словам DataSuckers, точкой входа стал сервис загрузки файлов Tez Tour. Он позволил загрузить файл, который веб‑сервер обработал как PHP‑код. В результате атакующие получили возможность выполнять команды внутри Docker‑контейнера. Сам контейнер был изолирован, но из него оказалась доступна внутренняя сеть компании с корпоративными сервисами.
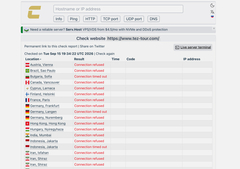
В итоге это позволило найти учётные данные от SVN‑репозиториев с исходным кодом и конфигурациями с паролями от баз данных. Кроме того, через доступ к Tomcat Manager хакеры получили возможность выполнять код уже в продакшене. Сейчас главный сайт Tez Tour и версия для клиентов из Беларуси недоступны.
Важно отметить, что все технические детали цепочки атак пока исходят только от представителей DataSuckers. Независимого аудита на момент публикации нет.
Представители Tez Tour подтвердили «Интерфаксу» факт взлома, но описывают его последствия иначе. Коммерческий директор туроператора Воскан Арзуманов отметил, что инцидент затронул работу сайта, но признаков утечки не обнаружено. При этом действующие бронирования сохраняются, обязательства перед клиентами выполняются в привычном режиме.
Сразу после обнаружения несанкционированной активности были приняты необходимые меры по локализации инцидента и защите информационных систем. На текущий момент признаков компрометации данных туристов и партнёров не выявлено. ERP‑система компании была своевременно изолирована и не пострадала.
Воскан Арзуманов, коммерческий директор Tez Tour
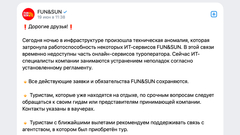
В июне 2026 года «техническая аномалия» произошла в инфраструктуре туроператора Fun&Sun. Путешественники, оплатившие туры, не могли получить необходимые документы, включая маршрутную квитанцию на рейс, страховку и ваучеры на проживание в отелях. Более месяца были недоступны сайт и мобильное приложение, а доступ восстановили только к концу июля.
Источник: habr.com